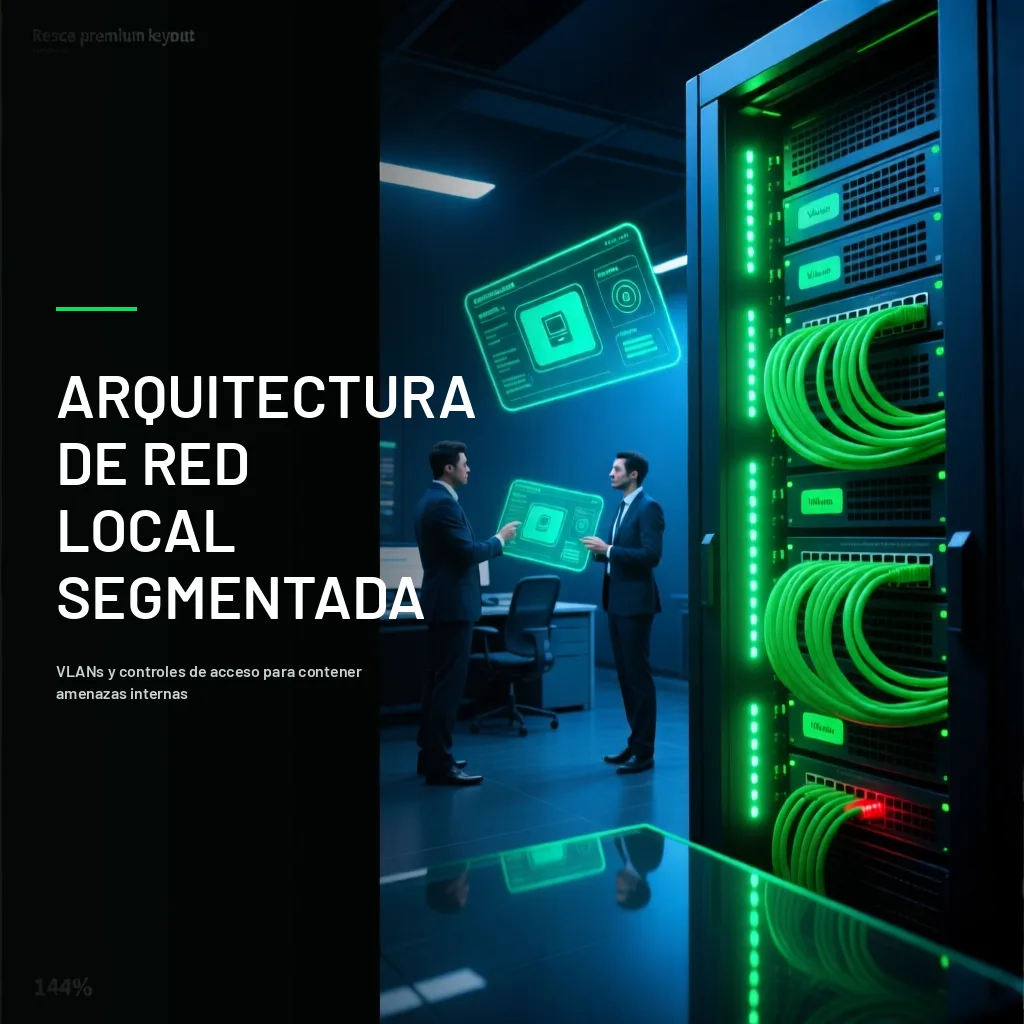
Las redes LAN son infraestructuras privadas que conectan dispositivos dentro de un mismo sitio físico, como oficinas o fábricas. Su seguridad depende de la segmentación lógica, el control de acceso y el monitoreo continuo de tráfico interno. En 2026, la tendencia es integrar IA para detectar anomalías en tiempo real.
¿Por qué la seguridad de la red local es crítica en 2026?
La red local (LAN) es el primer punto de contacto entre los usuarios y los recursos corporativos. A diferencia de Internet, el tráfico interno suele ser menos vigilado, lo que la convierte en un vector de ataque preferido para el movimiento lateral. Un atacante que compromete una sola estación de trabajo puede escalar privilegios hacia servidores críticos si la red no está segmentada. La convergencia de IoT industrial y oficinas aumenta la superficie de ataque, haciendo que la protección perimetral sea insuficiente sin una defensa en profundidad.
¿Cómo segmentar la red local sin afectar la productividad?
La segmentación efectiva no implica aislar por completo cada departamento, sino definir flujos de comunicación permitidos. Comience identificando los sistemas críticos y las dependencias entre aplicaciones. Utilice listas de control de acceso (ACL) en los conmutadores para restringir el tráfico solo a los puertos y protocolos necesarios. Para dispositivos IoT, cree una VLAN aislada que no tenga acceso directo a la red corporativa, comunicándose solo a través de un servidor de salto. Esta arquitectura reduce el impacto de un ataque en un solo segmento sin interrumpir las operaciones normales de los empleados.
Señales de alerta en su red local
¿Qué herramientas gratuitas pueden auditar su infraestructura?
Antes de invertir en soluciones costosas, puede realizar una autoevaluación básica con herramientas gratuitas. Para verificar la configuración de seguridad de su dominio y correo, utilice el «Analizador de seguridad de dominio» de T.I. RESCUE, que revisa SPF, DKIM y DMARC. Si sospecha que un dispositivo interno ha sido comprometido, la herramienta «¿Me hackearon? Revisión guiada» le ayuda a identificar indicios de intrusión. Además, el «Generador y verificador de contraseñas» permite asegurar que las credenciales de administración de red cumplan con estándares de complejidad actuales. Estas acciones previas son fundamentales para establecer una línea base de seguridad.
La red local no es un destino, es un corredor: cada segmento debe tratar al tráfico entrante como potencialmente hostil.
Preguntas frecuentes
¿Es necesario segmentar la red si tengo un firewall perimetral?
Sí, el firewall perimetral protege contra amenazas externas, pero no contra el movimiento lateral interno. La segmentación contiene los daños si un atacante ya está dentro de la red.
¿Cómo afecta la segmentación a las impresoras y dispositivos IoT?
Los dispositivos IoT deben estar en una VLAN aislada. No deberían tener acceso directo a la red corporativa, sino comunicarse a través de un proxy o servidor de salto.
¿Qué frecuencia debe tener el monitoreo de la red local?
El monitoreo debe ser continuo. Las herramientas de detección de anomalías basadas en IA analizan el tráfico en tiempo real para identificar desviaciones del comportamiento normal.
¿Puedo usar software gratuito para auditar mi red LAN?
Sí, puede usar herramientas como el «Analizador de seguridad de dominio» y el «Verificador de certificado SSL/TLS» de T.I. RESCUE para revisar configuraciones básicas sin costo.
¿Qué hago si detecto un dispositivo desconocido en mi red?
Aísle inmediatamente el dispositivo desconectándolo o bloqueando su MAC en el conmutador. Luego, investigue su origen y verifique si hay intentos de acceso a otros recursos.
Fortalezca su red local con T.I. RESCUE
Contacte a T.I. RESCUE, empresa colombiana de ciberseguridad con sede en Medellín, para una auditoría completa de su infraestructura.
Hablar con un especialistaSigue leyendo
También te puede interesar
Comentarios (0)
Sé el primero en comentar.