El vishing es una técnica de ingeniería social que utiliza llamadas telefónicas para suplantar la identidad de personas o entidades confiables con el fin de obtener información sensible. A diferencia del phishing por correo, este ataque ocurre en tiempo real, presionando a la víctima para actuar de inmediato. En Colombia, las empresas enfrentan este riesgo diariamente, especialmente en sectores financieros y de servicios.
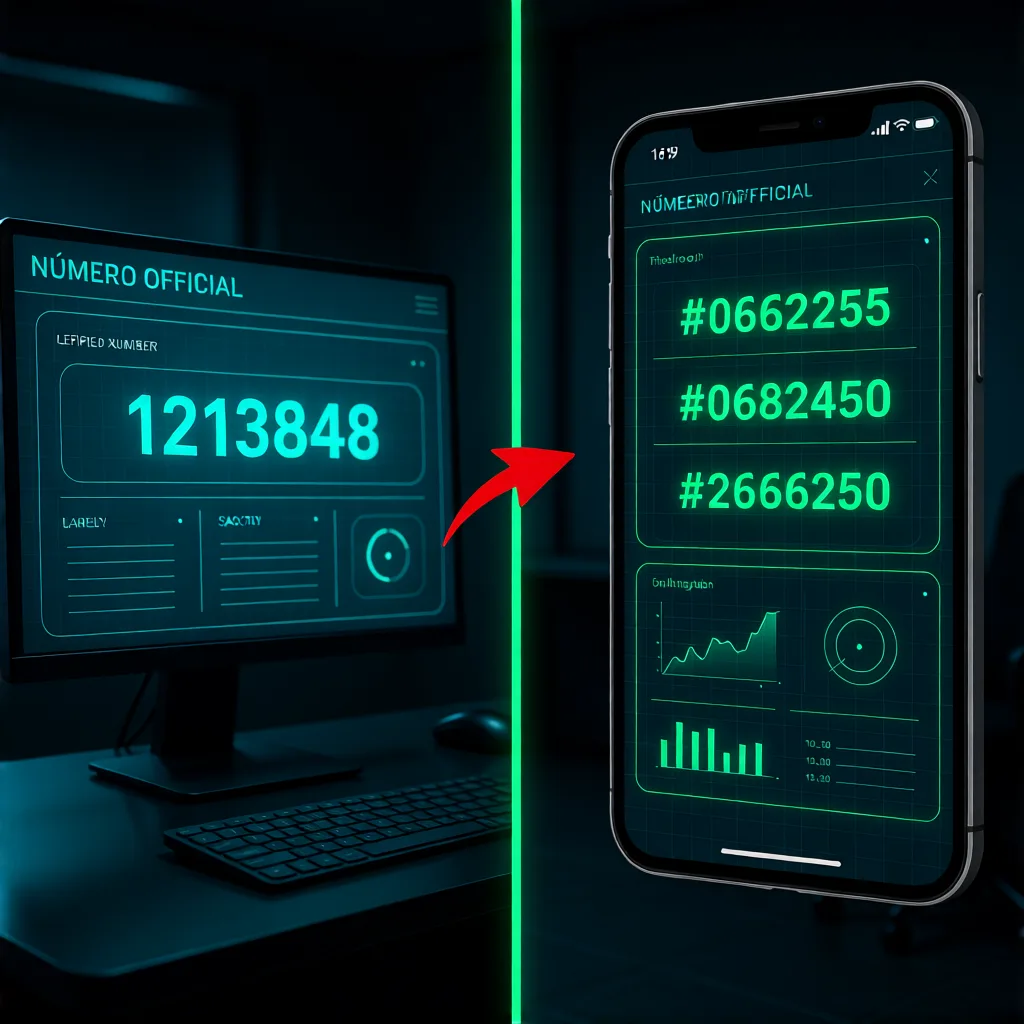
Anatomía del ataque descrito en el artículo.
¿Cómo se ejecuta un ataque de vishing?
Los atacantes suelen llamar desde números que simulan pertenecer a bancos, proveedores o autoridades. Utilizan técnicas de manipulación psicológica como la urgencia o el miedo para que el empleado comparta códigos de verificación, contraseñas o datos financieros. A menudo, el atacante ya tiene parte de la información de la empresa, lo que hace que la llamada parezca legítima. El objetivo final es acceder a sistemas internos o realizar transferencias fraudulentas.
¿Cuáles son las señales de alerta de una llamada de vishing?
La seguridad no depende solo de la tecnología, sino de la capacidad de su equipo para reconocer la presión psicológica de un atacante.
Preguntas frecuentes
¿Qué hacer si recibo una llamada sospechosa?
Coloque el teléfono y contacte a la entidad legítima a través de un número oficial publicado en su sitio web o aplicación. Nunca use el número que le dio el llamante.
¿Pueden clonar mi número telefónico para hacer vishing?
Sí, es posible mediante SIM swapping. Para mitigarlo, active la autenticación en su operador y use aplicaciones de mensajería cifrada para verificaciones críticas.
¿El vishing es legal en Colombia?
No, constituye un delito informático bajo la Ley 1273 de 2009. Las empresas afectadas deben reportar los incidentes a la Policía Nacional y a la MinTIC.
¿Cómo reporto un intento de vishing en mi empresa?
Debe activar su plan de respuesta a incidentes, documentar los detalles de la llamada y notificar al departamento de TI y legal para evaluar riesgos y acciones legales.
Fuentes
- MinTIC. Guía de ciberseguridad para pymes. 2024 https://www.mintic.gov.co/
Controles y monitoreo que cortan el ataque.
Fortalezca su defensa contra el fraude telefónico
T.I. RESCUE, empresa colombiana de ciberseguridad con sede en Medellín, le ayuda a implementar protocolos de verificación y capacitación para blindar su operación.
Hablar con un especialistaTambién te puede interesar

Comentarios (0)
Sé el primero en comentar.