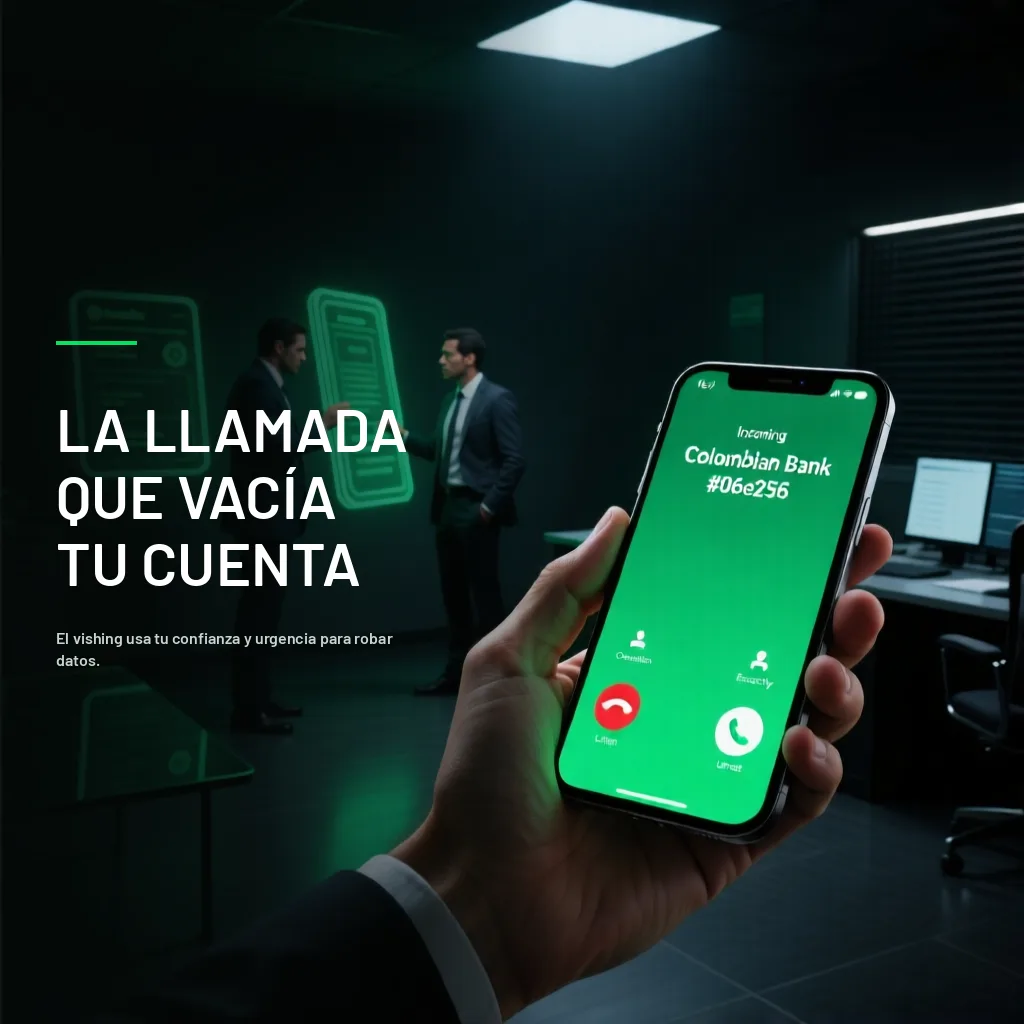
Una llamada que muestra el número real de tu banco en la pantalla, una voz tranquila que confirma "solo" tu nombre completo y los últimos dígitos de tu cédula, y una explicación urgente sobre "movimientos sospechosos" que necesitan verificarse ahora mismo. Para cuando la víctima se da cuenta de que algo estaba mal, ya entregó la información que el atacante necesitaba para acceder a su cuenta. El vishing — phishing por voz — combina la manipulación psicológica clásica del fraude telefónico con herramientas técnicas que hacen que la llamada parezca completamente legítima, incluso para alguien cauteloso.
Cómo logran que el número parezca real
La técnica que hace del vishing algo particularmente peligroso es la suplantación de identificador de llamadas (caller ID spoofing). Existen herramientas — algunas de uso legítimo original, apropiadas indebidamente para fraude — que permiten a un atacante hacer que la pantalla del teléfono de la víctima muestre el número real de un banco o entidad conocida, aunque la llamada venga de un origen completamente distinto. Esto elimina una de las verificaciones más intuitivas que la gente suele usar: "el número coincide, entonces debe ser real".
El guion típico de una llamada de vishing
Aunque las variantes específicas cambian, el patrón psicológico detrás de la mayoría de las llamadas de vishing sigue una estructura reconocible:
Primero, establecer credibilidad rápida — mencionar datos parciales reales de la víctima (obtenidos de brechas de datos previas, redes sociales, o información pública) para generar la sensación de que quien llama realmente tiene acceso legítimo a la cuenta.
Luego, crear una urgencia específica — una transacción sospechosa que necesita ser "bloqueada" inmediatamente, o una oportunidad que expira en minutos.
Finalmente, pedir la información que realmente necesitan — a menudo enmarcada como "verificación de seguridad", nunca como lo que realmente es: la entrega directa de las credenciales que permiten el fraude.
Por qué las empresas también son un objetivo, no solo las personas
El vishing dirigido contra empresas suele apuntar a mesas de ayuda o personal de soporte técnico, con el atacante haciéndose pasar por un empleado que "olvidó su contraseña" y necesita un restablecimiento urgente, o por un proveedor de TI externo solicitando acceso remoto para resolver un problema técnico inventado. Este vector conecta directamente con lo que exploramos en nuestra guía sobre spear phishing — investigación previa sobre la organización que hace la llamada mucho más convincente.
Señales de alerta específicas del vishing
Presión para actuar de inmediato, sin colgar y verificar. Cualquier llamada legítima de un banco o institución seria acepta, sin problema, que la persona cuelgue y llame de vuelta al número oficial conocido. La resistencia a esto es una señal fuerte.
Solicitud de información que la institución ya debería tener. Un banco real no necesita que le confirmes tu contraseña completa o tu clave dinámica por teléfono — ya tiene esa información, o tiene formas de verificar tu identidad que no dependen de que se la repitas.
El identificador de llamadas no es suficiente verificación. Dado que puede ser falsificado, ver el número "correcto" en pantalla no debería, por sí solo, generar confianza suficiente para compartir información sensible.
Cómo protegerte y proteger a tu empresa
Preguntas frecuentes
¿Cómo puede alguien hacer que aparezca el número real de mi banco en la pantalla?
Mediante técnicas de suplantación de identificador de llamadas, que permiten manipular el número que se muestra en el teléfono receptor sin que corresponda al origen real de la llamada.
¿Los bancos alguna vez llaman realmente pidiendo información de la cuenta?
Los bancos pueden llamar para confirmar transacciones inusuales, pero legítimamente no piden contraseñas completas ni claves dinámicas por teléfono. Ante cualquier duda, la práctica más segura es colgar y llamar de vuelta al número oficial.
¿El vishing está relacionado con el SIM swapping?
Son técnicas distintas, pero pueden combinarse. El vishing puede usarse para obtener información que después facilita un ataque de SIM swapping — cubrimos ese fraude específico en nuestra guía sobre SIM Swapping en Colombia.
¿Qué hago si ya compartí información en una llamada sospechosa?
Contacta de inmediato a tu entidad financiera por el canal oficial para bloquear cuentas o tarjetas potencialmente comprometidas, y cambia cualquier contraseña o clave relacionada sin demora.
¿Hablamos?
El vishing se aprovecha de la confianza que la gente deposita en el identificador de llamadas — una confianza que ya no está justificada. En T.I. RESCUE incluimos protección contra estas tácticas dentro de nuestro servicio de ataques de ingeniería social, con protocolos específicos para mesas de ayuda y personal de atención al cliente. ¿Tu empresa tiene protocolos claros contra esto? Hablemos.
ContactarTambién te puede interesar
Spear Phishing: Cuando el Ataque Va Dirigido Exactamente a Ti
Cómo Identificar un Correo de Phishing en 10 Segundos (Guía con Ejemplos Reales)
Phishing en Colombia: Por Qué Sigue Siendo la Puerta de Entrada #1 de los Ataques
Comentarios (0)
Sé el primero en comentar.