Hay una forma sencilla de entender un stack de inteligencia artificial: como un cuerpo humano. El modelo de lenguaje es el cerebro, el RAG es el cerebro con una biblioteca, el MCP es el sistema nervioso, las skills son la memoria muscular y el agente es el cerebro con manos. La analogía sirve, pero le falta un órgano, y es el que explica casi todos los incidentes que vemos en nuestras auditorías de IA: el sistema inmune. La mayoría de las empresas construye las dos primeras capas y se detiene. Las que siguen conectan herramientas y automatizan acciones sin nada que detecte, aísle o frene un ataque. Este artículo recorre las cinco capas, el punto débil típico de cada una según el OWASP Top 10 para aplicaciones con LLM 2026 y el chequeo que conviene hacer antes de seguir construyendo.
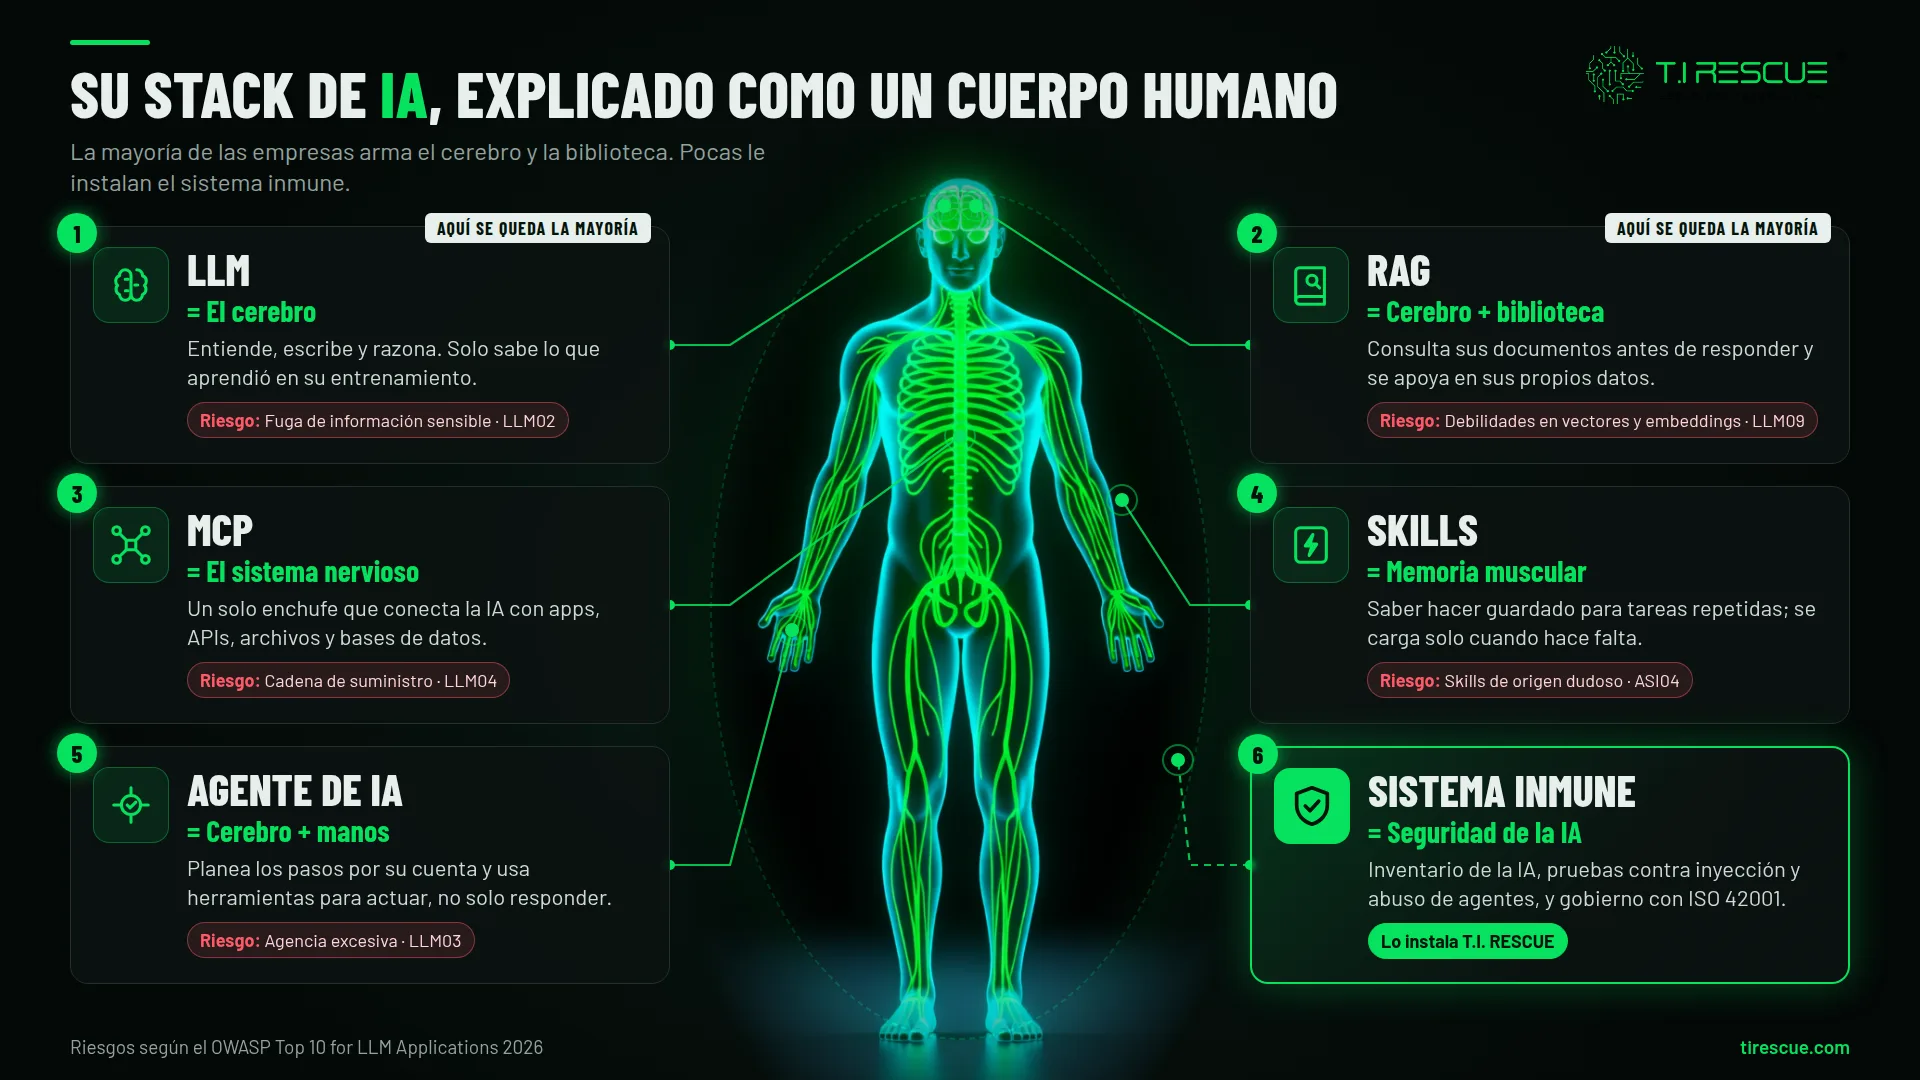
LLM, RAG, MCP, skills y agentes como órganos, con el riesgo OWASP 2026 de cada capa; el sistema inmune es la seguridad de la IA.
1. LLM, el cerebro: entiende, escribe y razona
El modelo de lenguaje solo sabe lo que aprendió en su entrenamiento y lo que usted le pone en el contexto. Es la capa donde casi todas las empresas empiezan: un asistente para redactar, resumir o responder preguntas.
2. RAG, el cerebro con biblioteca: responde con sus documentos
La generación aumentada por recuperación (RAG) busca en sus documentos antes de responder y fundamenta la respuesta en datos propios. Es el segundo paso natural y, para muchas empresas, el último.
3. MCP, el sistema nervioso: un solo enchufe para herramientas y datos
El Model Context Protocol (MCP) es un estándar abierto para conectar aplicaciones de IA con archivos, bases de datos, APIs y herramientas; sus autores lo describen como el puerto USB-C de la IA. Aquí el stack deja de solo responder y empieza a tocar sistemas reales.
4. Skills, la memoria muscular: saber hacer guardado
Una skill es una carpeta con un archivo de instrucciones que el agente carga solo cuando una tarea lo necesita; es un formato abierto que ya adoptan varios productos. Es cómodo: el conocimiento repetido queda empaquetado y versionado.
5. Agente de IA, el cerebro con manos: planea y actúa
El agente planea los pasos y usa herramientas para actuar, no solo para contestar. Envía correos, crea tiquetes, cambia registros y ejecuta comandos. Es la capa con más valor y con más consecuencias.
El órgano que falta: el sistema inmune
Anatomía del ataque descrito en el artículo.
Un cuerpo con cerebro, biblioteca, nervios, memoria muscular y manos, pero sin sistema inmune, no sobrevive a la primera infección. En la IA el sistema inmune es la seguridad y la gobernanza de la IA: saber qué IA existe en la empresa, qué puede tocar cada capa, probarla de forma controlada y tener reglas y responsables. Que la agencia excesiva haya subido al tercer puesto del OWASP Top 10 2026 dice mucho de hacia dónde van los incidentes. Así lo cubrimos en T.I. RESCUE:
¿Por dónde empezar?
Preguntas frecuentes sobre seguridad del stack de IA
¿Qué es un stack de IA?
Es el conjunto de capas con las que una empresa usa inteligencia artificial: el modelo de lenguaje (LLM), la recuperación de documentos (RAG), los conectores a herramientas y datos (MCP), las skills con instrucciones reutilizables y los agentes que planean y actúan.
¿Por qué LLM + RAG no es suficiente?
Porque resuelve responder con datos propios, pero no gobierna quién accede a qué, no prueba la aplicación contra ataques y no prepara la empresa para la siguiente capa, los agentes que actúan con permisos reales.
¿Qué es MCP y por qué es un riesgo?
El Model Context Protocol es un estándar abierto para conectar la IA con archivos, bases de datos y APIs. El riesgo está en servidores MCP de origen dudoso o con credenciales de más: el OWASP Top 10 2026 documenta casos de volcado de bases de datos y robo de correo.
¿Qué es la agencia excesiva?
Es el riesgo LLM03:2026 de OWASP: un agente con más funciones, permisos o autonomía de los que la tarea necesita, que al recibir una instrucción maliciosa actúa en nombre de la empresa.
¿Cómo ayuda T.I. RESCUE?
Con inventario y clasificación de la IA en uso, pruebas técnicas contra asistentes y agentes con base en OWASP, y gobierno con ISO 42001 y NIST AI RMF, desde una auditoría puntual hasta el acompañamiento para certificarse.
Fuentes
- OWASP GenAI Security Project. OWASP Top 10 for LLM Applications 2026. 2026 https://genai.owasp.org/llm-top-10/
- OWASP GenAI Security Project. OWASP Top 10 for Agentic Applications 2026. 2025 https://genai.owasp.org/resource/owasp-top-10-for-agentic-applications-for-2026/
- Model Context Protocol. What is MCP and security best practices. 2026 https://modelcontextprotocol.io/
- Agent Skills. Agent Skills overview and specification. 2026 https://agentskills.io/
Controles y monitoreo que cortan el ataque.
¿Su IA ya tiene manos? Pida un chequeo de su stack
Inventario, pruebas controladas contra asistentes y agentes, y gobierno con ISO 42001. Un informe priorizado, sin frenar la operación.
Ver la auditoría de IATambién te puede interesar


Comentarios (0)
Sé el primero en comentar.