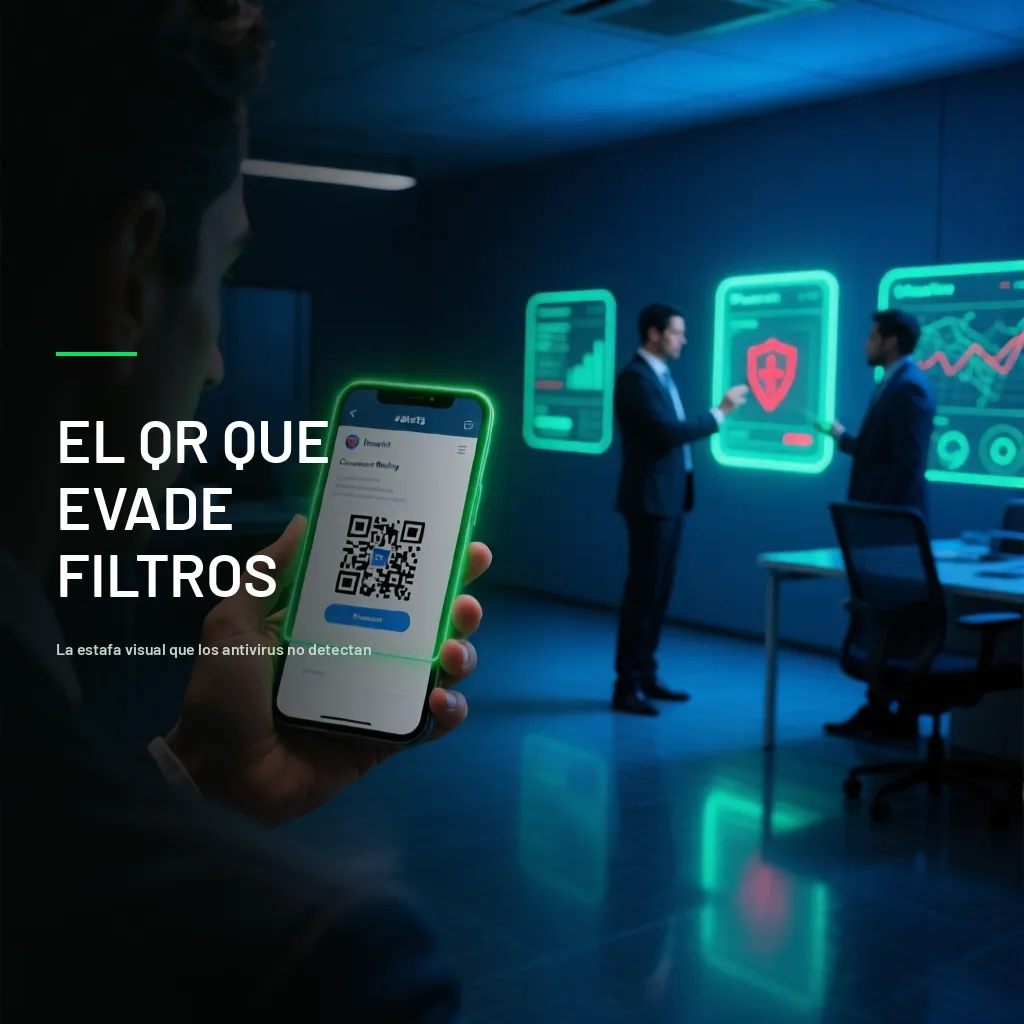
Un correo llega con el asunto "Actualización requerida de tu cuenta de correo corporativo", sin enlaces sospechosos, sin archivos adjuntos, solo un párrafo breve y una imagen: un código QR pidiendo que lo escanees para "verificar tu identidad y evitar la suspensión del servicio". Los filtros de seguridad de correo, entrenados durante años para detectar enlaces maliciosos y adjuntos peligrosos, no encuentran nada que bloquear — porque técnicamente no hay ningún enlace ni archivo en el correo, solo una imagen. El destino malicioso está escondido dentro del código QR, invisible para cualquier sistema que no lo decodifique específicamente. Esto es el quishing, y su crecimiento acelerado responde exactamente a esa capacidad de evadir defensas diseñadas para otro tipo de amenaza.
Por qué el quishing evade lo que otros ataques no pueden
La mayoría de los sistemas de seguridad de correo corporativo analizan el texto del mensaje, los enlaces incluidos y los archivos adjuntos, buscando patrones conocidos de phishing o malware. Un código QR es, desde la perspectiva de estos sistemas, simplemente una imagen — el contenido malicioso codificado dentro de él no es legible sin un paso adicional de decodificación que la mayoría de los filtros tradicionales no realiza de forma rutinaria. Esta brecha técnica es exactamente lo que ha impulsado el crecimiento del quishing como categoría de ataque en los últimos años.
Hay un segundo factor que amplifica el problema: cuando alguien escanea un código QR, generalmente lo hace con su teléfono personal, no con el computador corporativo protegido por las herramientas de seguridad de la empresa. Esto saca al ataque completamente fuera del perímetro de protección tradicional — el enlace malicioso se abre en un dispositivo que probablemente tiene menos controles de seguridad que la infraestructura corporativa.
Dónde aparece el quishing con más frecuencia
Correos que simulan comunicaciones de TI o recursos humanos, pidiendo escanear un código para "verificar" credenciales, actualizar información de nómina, o acceder a un beneficio — el contexto corporativo le da credibilidad inmediata.
Códigos QR físicos manipulados en espacios públicos, donde un atacante pega un sticker con un código malicioso sobre un código QR legítimo — en parqueaderos, restaurantes, o cualquier lugar donde el escaneo de QR para pagos o menús se haya vuelto rutina.
Documentos PDF o presentaciones que incluyen un código QR como parte de una campaña de phishing más elaborada, aprovechando que estos formatos generan menos sospecha que un correo directo.
Suplantación de plataformas de pago mediante QR falsos, particularmente relevante en el contexto colombiano dado el crecimiento acelerado de pagos mediante código QR en comercios.
Por qué es especialmente peligroso en el entorno corporativo
Cuando un empleado escanea un código QR malicioso con su celular personal y termina ingresando sus credenciales corporativas en una página falsa, el ataque logra comprometer una cuenta de empresa completamente por fuera de la visibilidad de las herramientas de seguridad corporativas — ni el firewall, ni el filtro de correo, ni el antivirus del computador de trabajo tuvieron oportunidad de intervenir en ningún punto de la cadena del ataque.
Cómo protegerte y proteger a tu empresa
Trata cualquier código QR no solicitado con la misma sospecha que un enlace de correo desconocido. El hecho de que sea una imagen en lugar de un texto azul subrayado no lo hace menos peligroso.
Verifica la vista previa del enlace antes de continuar. La mayoría de las apps de cámara modernas muestran la URL de destino antes de abrirla — revisa ese destino con el mismo criterio que aplicarías a cualquier enlace sospechoso, siguiendo las señales que cubrimos en nuestra guía sobre cómo identificar un correo de phishing.
Desconfía de solicitudes de credenciales después de escanear un QR, especialmente si la página pide información que la institución u organización no debería necesitar por ese canal.
En espacios físicos, revisa que el código QR no tenga un sticker superpuesto sobre uno original — una inspección visual simple que puede evitar el fraude de códigos manipulados en lugares públicos.
Las empresas deberían actualizar sus políticas de capacitación en seguridad para incluir explícitamente el quishing, no asumir que la capacitación general contra phishing cubre automáticamente este vector — la mayoría de los programas de concienciación todavía no lo mencionan de forma explícita.
Preguntas frecuentes
¿Los filtros de correo modernos pueden detectar códigos QR maliciosos?
Algunas soluciones más recientes ya incorporan decodificación automática de códigos QR como parte del análisis de seguridad, pero no es una capacidad universal todavía. No debe asumirse que el filtro corporativo actual cubre este vector sin confirmarlo directamente.
¿Es seguro escanear cualquier código QR en un restaurante o parqueadero?
No completamente. Vale la pena revisar visualmente que el código no tenga un sticker pegado sobre uno original, y verificar el destino del enlace antes de continuar si la app de cámara lo permite.
¿El quishing es más común en correo o en el mundo físico?
Ambos contextos están creciendo. El corporativo, vía correo, tiende a generar mayor impacto financiero por objetivo; el físico tiene un alcance más amplio pero generalmente objetivos individuales de menor valor.
¿Qué hago si ya escaneé un código e ingresé información?
Cambia de inmediato cualquier credencial que hayas ingresado y notifica a tu equipo de seguridad o TI sin demora, especialmente si se trataba de credenciales corporativas.
¿Hablamos?
El quishing es un recordatorio de que las defensas de ciberseguridad tienen que evolucionar tan rápido como las tácticas de ataque. En T.I. RESCUE actualizamos constantemente nuestros simulacros de ataques de ingeniería social para cubrir vectores emergentes como este, no solo las amenazas de hace cinco años. ¿La capacitación de tu equipo está actualizada frente a las amenazas actuales? Hablemos.
ContactarTambién te puede interesar
Smishing: Phishing por SMS y Cómo Protegerte de los Mensajes de Bancos Falsos
Fraude del CEO (BEC): Cómo Pierden Millones las Empresas por un Solo Correo
Vishing: La Estafa Telefónica que Está Vaciando Cuentas Bancarias en Colombia
Comentarios (0)
Sé el primero en comentar.