Durante décadas, la seguridad de los sistemas de tecnología operativa (OT) en plantas de manufactura dependió de un supuesto simple: estaban físicamente aislados de internet, así que no había mucho de qué preocuparse. Ese supuesto ya no se sostiene. La automatización industrial, el monitoreo remoto y la integración cada vez más profunda entre sistemas de TI corporativos y sistemas OT de planta han abierto una superficie de ataque que la industria manufacturera apenas está empezando a tomar en serio.
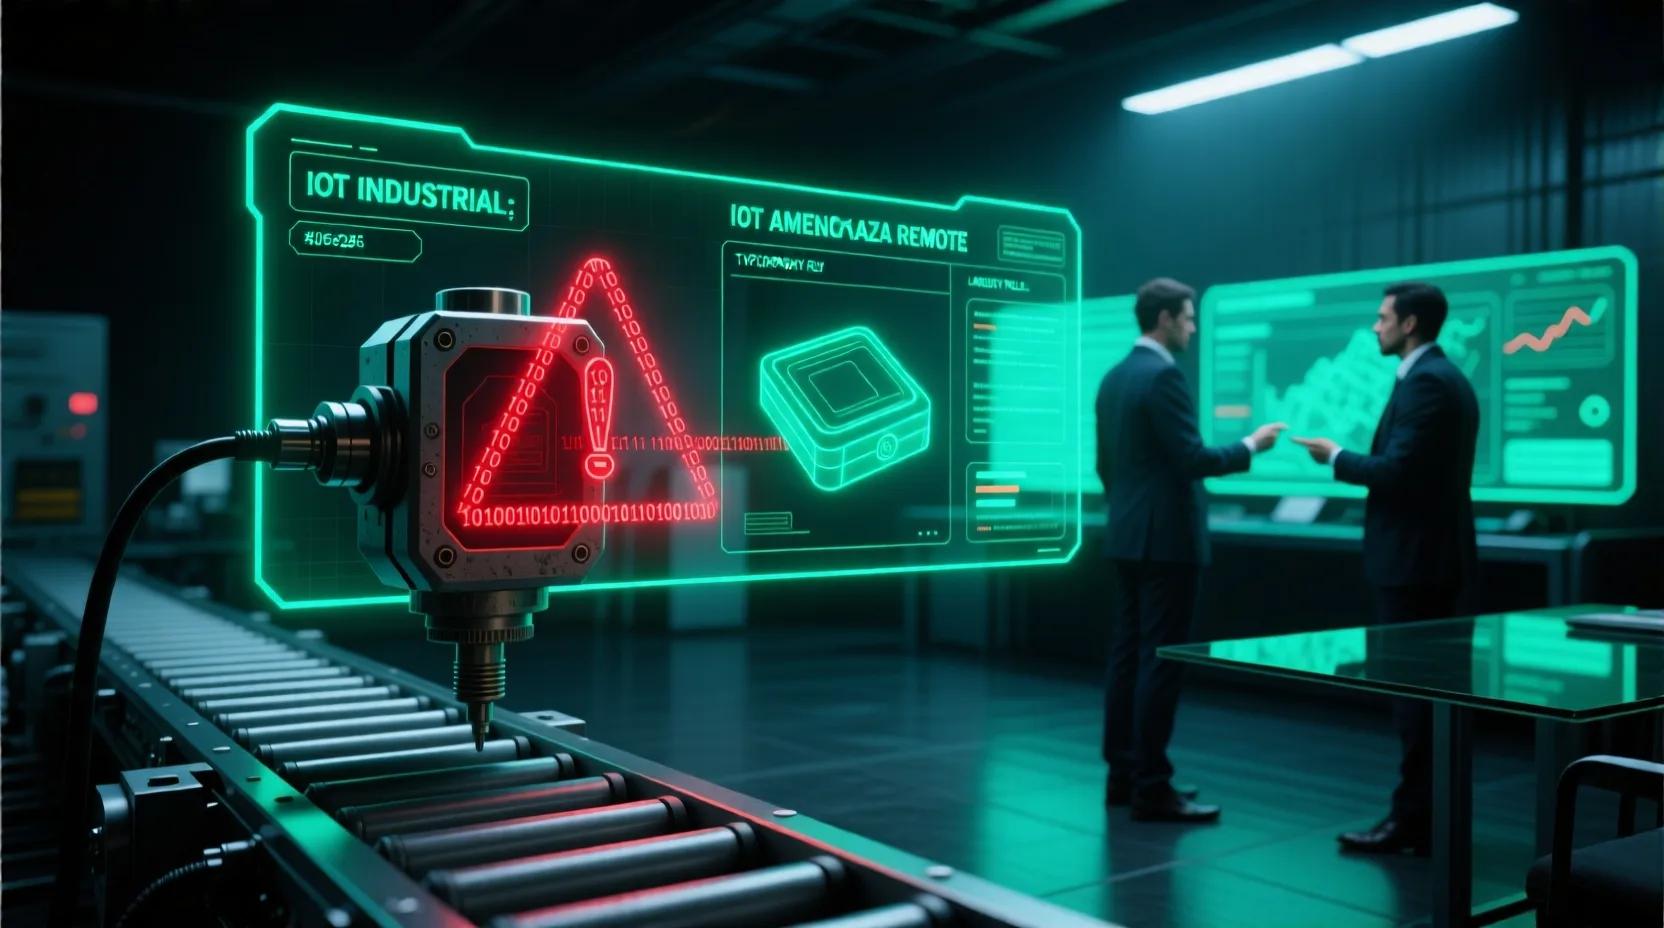
Anatomía del ataque descrito en el artículo.
Qué hace distinta a la seguridad OT de la seguridad de TI tradicional
Un sistema OT controla procesos físicos reales — una línea de ensamblaje, un sistema de control de temperatura, una válvula industrial. Esto cambia fundamentalmente las prioridades de seguridad: en TI corporativa, la confidencialidad suele ser la prioridad principal; en OT, la disponibilidad y la seguridad física son prioritarias, porque una falla no solo significa pérdida de datos, puede significar daño a equipos costosos, interrupción de producción con pérdidas económicas directas, o en casos extremos, riesgo físico para el personal de planta.
Esta diferencia de prioridades también explica por qué muchos controles de seguridad estándar de TI no se pueden aplicar directamente a entornos OT — no siempre es posible simplemente "reiniciar" un sistema de control industrial para aplicar un parche sin detener la producción, y algunos equipos industriales tienen ciclos de vida de décadas, corriendo sobre sistemas operativos que ya no reciben soporte de seguridad.
Cómo ha cambiado el panorama de amenazas
La convergencia entre TI y OT — impulsada por la necesidad de monitoreo remoto, mantenimiento predictivo, y análisis de datos de producción en tiempo real — significa que un ataque de ransomware que compromete la red corporativa ya no se queda necesariamente aislado ahí. Si la segmentación entre TI y OT es débil, ese mismo ataque puede alcanzar los sistemas de control de planta, deteniendo la producción física completa, no solo los sistemas administrativos.
Vulnerabilidades específicas del entorno industrial
Protocolos de comunicación industrial diseñados sin seguridad como prioridad original, muchos de los cuales se crearon asumiendo un entorno aislado que ya no existe en la práctica.
Dispositivos IoT industrial con seguridad mínima por diseño, sensores y actuadores conectados que priorizan funcionalidad y costo sobre controles de seguridad robustos.
Sistemas heredados sin soporte de seguridad activo, equipos que siguen operativos por su costo de reemplazo, pero que ya no reciben actualizaciones de seguridad del fabricante.
Acceso remoto de proveedores de mantenimiento, una necesidad operativa real que, sin controles adecuados, se convierte en una puerta de entrada externa poco monitoreada.
Cómo proteger un entorno OT sin detener la producción
Segmentación de red estricta entre TI corporativa y OT de planta, con puntos de control claramente definidos y monitoreados en cualquier conexión entre ambos entornos.
Monitoreo pasivo de tráfico OT, que detecta anomalías sin interferir con el funcionamiento de los sistemas de control, una alternativa viable cuando la actualización directa de equipos no es posible sin detener producción.
Gestión rigurosa del acceso remoto de terceros, con autenticación multifactor y sesiones limitadas en el tiempo, en lugar de accesos permanentes y poco supervisados.
Planes de continuidad específicos para el entorno de producción, distintos de los planes de continuidad de TI corporativa, dado que la naturaleza de la interrupción y su impacto son fundamentalmente diferentes.
Evaluaciones de seguridad especializadas en entornos industriales, realizadas por equipos que entienden las restricciones operativas específicas de OT, no una auditoría de TI genérica aplicada sin adaptación.
Preguntas frecuentes
¿Un sistema OT aislado de internet está realmente seguro?
El aislamiento reduce el riesgo pero rara vez es absoluto en la práctica — accesos de mantenimiento, dispositivos USB, o conexiones temporales para actualizaciones suelen crear brechas en ese aislamiento asumido.
¿Por qué no simplemente actualizar los sistemas OT heredados?
A menudo el costo de reemplazo es alto, el equipo sigue siendo funcionalmente adecuado, y detener la producción para una actualización mayor tiene un costo operativo directo — por eso la seguridad debe construirse alrededor de esa realidad, no ignorarla.
¿Qué tan común es el ransomware dirigido específicamente contra manufactura?
Cada vez más común a nivel global, en parte porque las plantas de manufactura tienen baja tolerancia a la interrupción, lo cual las hace, desde la perspectiva del atacante, más propensas a pagar rápido para restaurar operaciones.
¿Necesito un equipo de seguridad especializado en OT, o basta con mi equipo de TI actual?
La seguridad OT requiere conocimiento especializado distinto al de TI tradicional. Lo ideal es que el equipo de TI colabore con especialistas en OT, ya sea internos o mediante un proveedor externo con experiencia específica en entornos industriales.
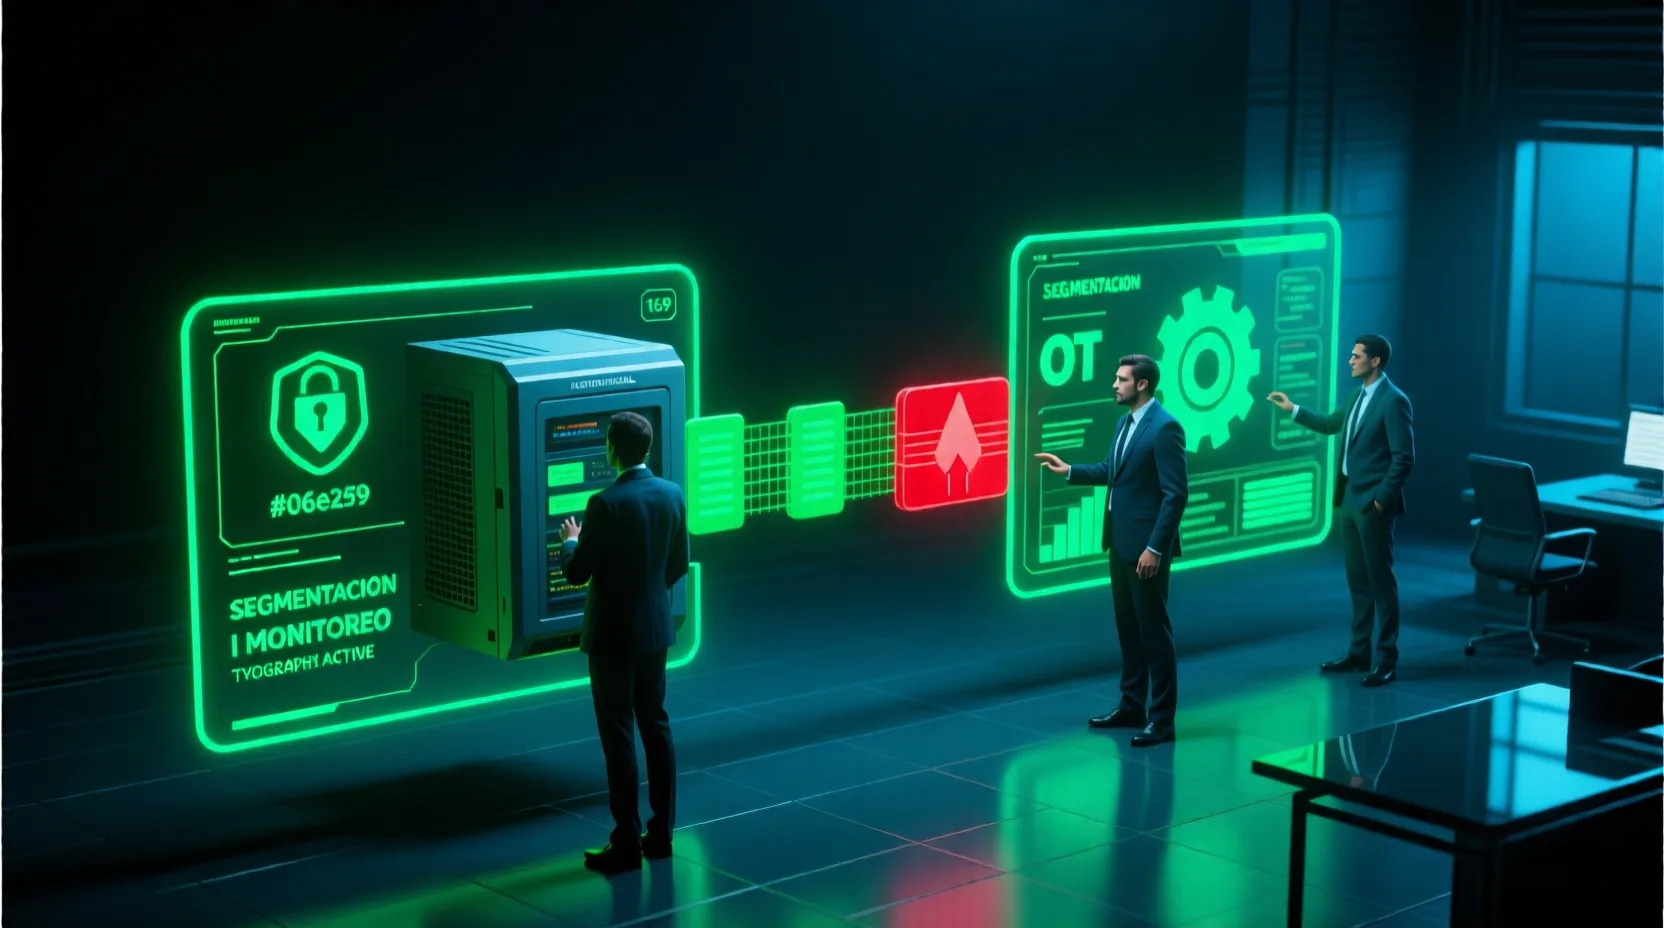
Controles y monitoreo que cortan el ataque.
¿Hablamos?
Proteger un entorno industrial exige entender tanto la ciberseguridad como las restricciones operativas reales de la planta. En T.I. RESCUE trabajamos en auditorías de ciberseguridad e infraestructura adaptadas a entornos de manufactura. ¿Tu planta ha evaluado la seguridad de sus sistemas OT? Hablemos.
ContactarMarcar este sitio como fuente preferida en Google
También te puede interesar
Ciberseguridad para Colegios y Universidades: Protegiendo Datos de Menores
Ciberseguridad para E-commerce: Cómo Blindar tu Tienda Contra el Fraude con Tarjetas
Ciberseguridad en Salud: Protegiendo Historias Clínicas Electrónicas en Colombia
Comentarios (0)
Sé el primero en comentar.