SOAR (Security Orchestration, Automation and Response) es una plataforma que conecta sus herramientas de seguridad, automatiza tareas repetitivas y acelera la respuesta ante incidentes. En 2026, su importancia radica en que los equipos de TI de las pymes colombianas enfrentan volúmenes de alertas que imposibilitan la gestión manual, haciendo necesaria la orquestación para mantener la continuidad del negocio.
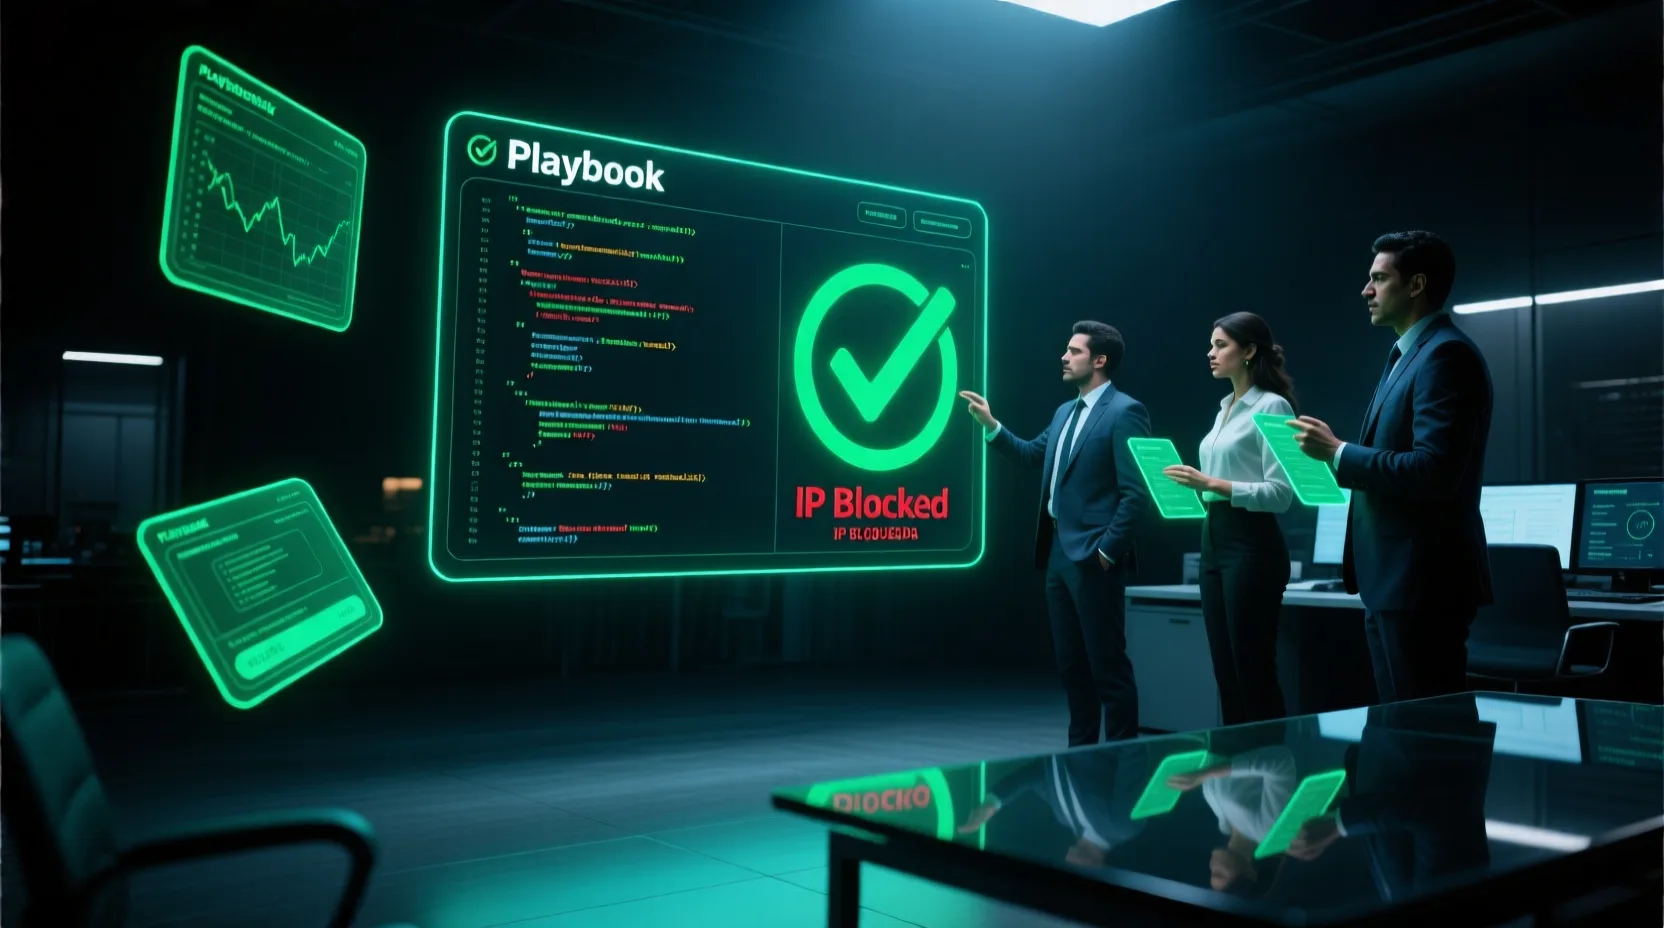
Anatomía del ataque descrito en el artículo.
¿Cómo funciona la orquestación, automatización y respuesta?
El núcleo de un sistema SOAR son los 'playbooks', flujos de trabajo predefinidos que ejecutan acciones específicas cuando se detecta un evento. Por ejemplo, si un firewall bloquea un intento de acceso desde una IP maliciosa, el SOAR puede aislar automáticamente el equipo afectado, notificar al administrador y registrar la evidencia en el sistema de gestión de incidentes. Esto elimina los pasos manuales de verificación inicial, permitiendo que el analista humano intervenga solo cuando el caso requiere juicio experto o contexto de negocio.
¿Qué beneficios medibles aporta a la empresa?
La implementación de SOAR impacta directamente en tres métricas críticas: el tiempo medio de respuesta (MTTR), la reducción de esfuerzo manual y el cumplimiento normativo. Al automatizar la contención inicial, se minimiza la ventana de exposición ante el ataque. Además, al registrar cada paso ejecutado por la plataforma, la empresa genera evidencia auditable que facilita el cumplimiento de regulaciones locales como la Ley 1273 de protección de datos, sin necesidad de documentación manual extensa.
¿Cuándo conviene implementarlo y por dónde empezar?
Conviene implementarlo cuando su equipo TI recibe más de diez alertas críticas diarias o cuando la respuesta a un incidente supera las cuatro horas. El primer paso no es comprar software, sino mapear sus procesos de respuesta actuales. Identifique las tres tareas más repetitivas (por ejemplo, verificar si una IP es maliciosa o bloquear un usuario) y diseñe playbooks simples para ellas. Comenzar con automatizaciones puntuales permite validar el retorno de la inversión antes de escalar la adopción.
Preguntas frecuentes
¿El SOAR reemplaza al analista de seguridad?
No. El SOAR elimina el trabajo repetitivo y de bajo nivel, permitiendo que el analista se enfoque en la investigación compleja, la toma de decisiones estratégicas y la gestión de crisis de alto impacto.
¿Es muy costoso para una pyme colombiana?
Los costos varían, pero existen soluciones en la nube con modelos de suscripción escalables. El costo de no responder a un incidente (pérdida de datos, multas, reputación) suele superar ampliamente la inversión en automatización.
¿Cuánto tiempo toma implementarlo?
Una implementación básica con tres o cuatro playbooks puede estar operativa en 4 a 8 semanas, dependiendo de la complejidad de las integraciones con sus herramientas actuales (firewall, antivirus, correo).
¿Funciona con las herramientas que ya tengo?
La mayoría de las plataformas SOAR modernas tienen conectores nativos para los productos de seguridad más comunes. Si su pyme usa soluciones estándar de mercado, la integración suele ser directa.
Controles y monitoreo que cortan el ataque.
Optimice su seguridad con T.I. RESCUE
T.I. RESCUE, empresa colombiana de ciberseguridad con sede en Medellín, le ayuda a diseñar y desplegar su estrategia SOAR para proteger su negocio con eficiencia y control.
Hablar con un especialistaMarcar este sitio como fuente preferida en Google
También te puede interesar
Comentarios (0)
Sé el primero en comentar.