
Una reverse shell es una técnica de ciberataque que permite a un atacante ejecutar comandos en una máquina víctima desde un sistema remoto. Esta vulnerabilidad puede ser explotada para acceder sin autorización, robar datos o instalar malware. Según el IC3 del FBI, los ataques con reverse shells han aumentado un 15% entre 2022 y 2023.
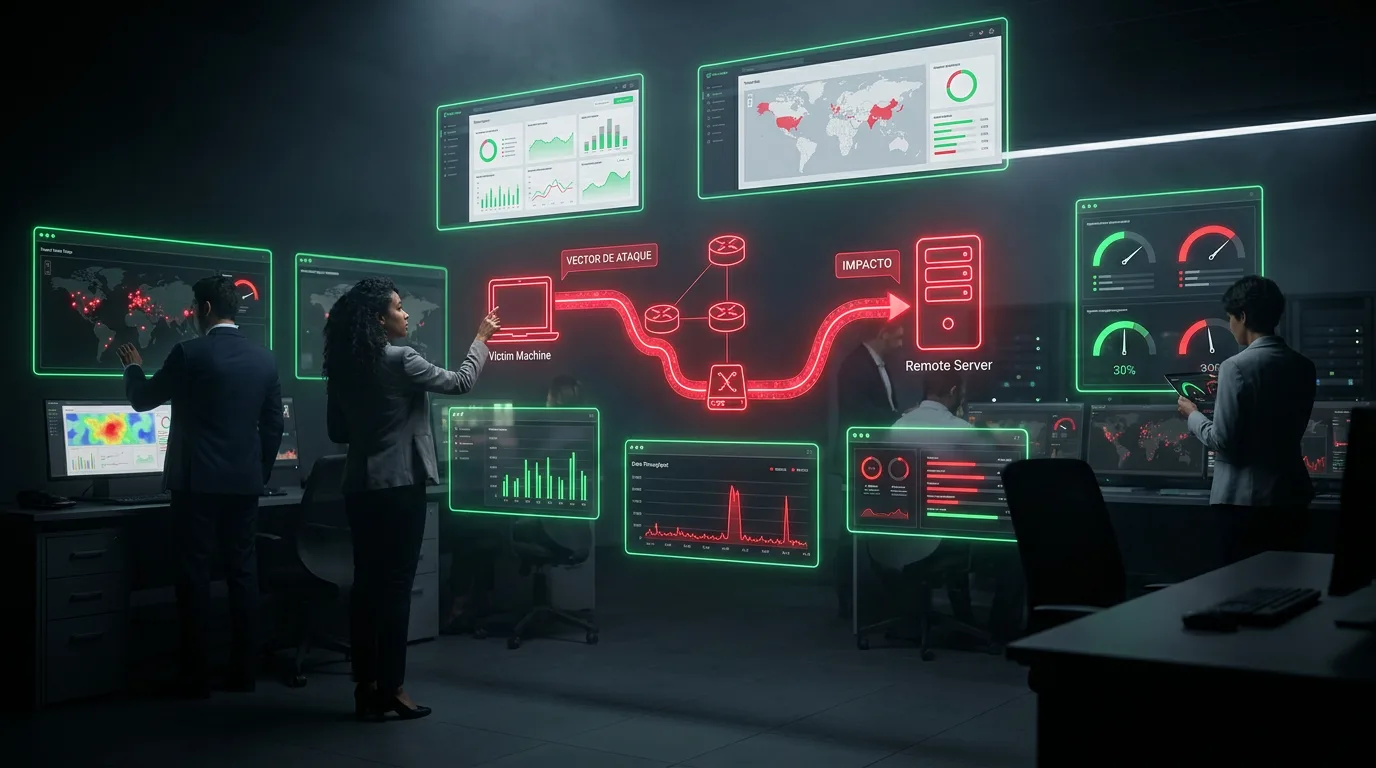
Anatomía del ataque descrito en el artículo.
Cómo funciona una reverse shell
Una reverse shell se establece cuando un atacante explota una vulnerabilidad en el software de la víctima, como un servidor web mal configurado o un servicio con permisos inadecuados. El ataque inicia una conexión desde la máquina comprometida hacia el sistema del atacante, permitiendo el control remoto.
Técnicas comunes de reverse shell
Señales de una posible reverse shell activa
Monitorear actividad inusual en la red puede ayudar a detectar una reverse shell. Señales comunes incluyen conexiones salientes no autorizadas, tráfico de red excesivo y procesos desconocidos en ejecución.
La prevención es clave: un buen mantenimiento del software y políticas de seguridad robustas pueden evitar el 80% de los ataques con reverse shells.
Preguntas frecuentes
¿Cómo puedo proteger mi red contra reverse shells?
Implemente firewalls, actualice regularmente su software y eduque a sus empleados sobre prácticas seguras.
¿Qué herramientas pueden detectar una reverse shell?
Herramientas como Wireshark, Snort o sistemas de detección de intrusos (IDS) pueden ayudar en la identificación.
¿Es posible recuperar un sistema comprometido por una reverse shell?
Sí, pero es recomendable formatear y reinstalar el sistema operativo para eliminar cualquier rastro del ataque.
Fuentes
- IC3. Internet Crime Report 2023. https://www.ic3.gov/
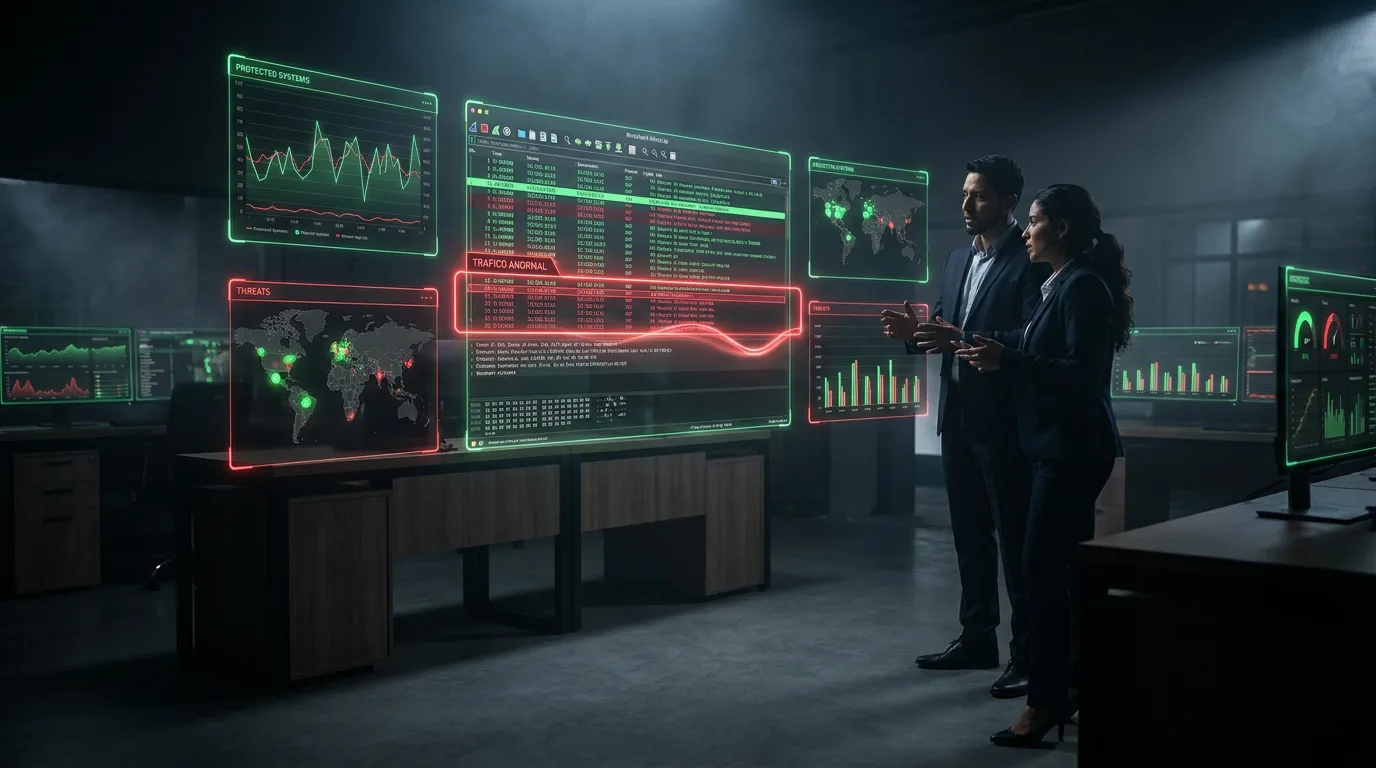
Controles y monitoreo que cortan el ataque.
Proteger su infraestructura hoy
Implemente medidas preventivas ahora para evitar ser víctima de una reverse shell.
Hablar con un especialistaTambién te puede interesar
Auditoría de Ciberseguridad: Qué Te Entregan Realmente y Cuándo la Necesitas
MFA no es infalible: 4 formas en que los hackers lo saltan (y cómo blindar tu ciberseguridad)
SIM Swapping en Colombia: Cómo te vacían Nequi sin robarte el celular (y cómo protegerte)
Comentarios (0)
Sé el primero en comentar.