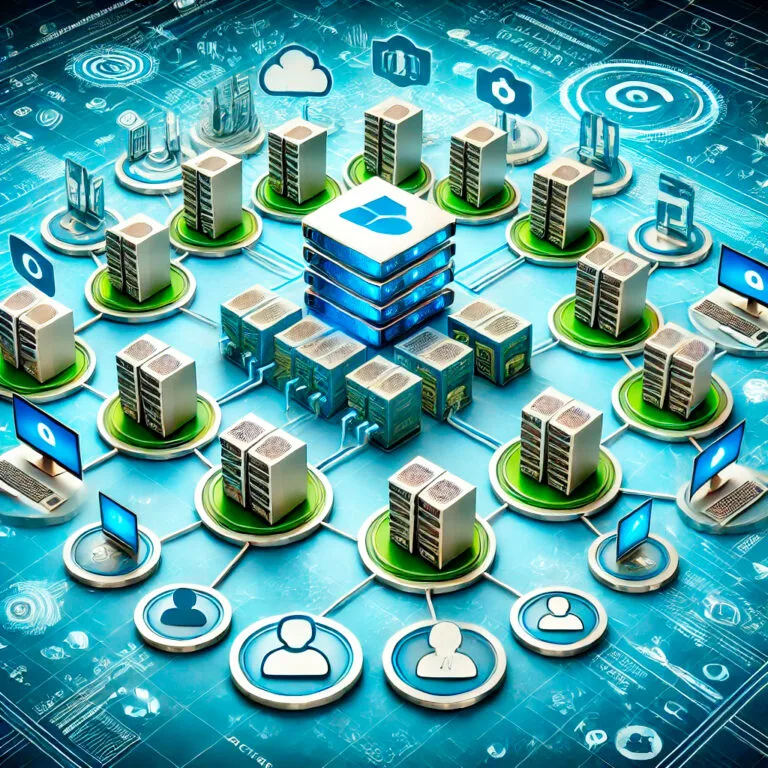
El Directorio Activo (AD) es un servicio de Microsoft que centraliza la gestión de usuarios, equipos y políticas de seguridad en su red corporativa. Permite controlar quién accede a qué recursos desde un solo punto, reduciendo la complejidad operativa y mejorando la trazabilidad de eventos de seguridad.
Componentes esenciales que debe conocer
Un despliegue de AD se apoya en tres pilares: los Controladores de Dominio (DC), que almacenan la base de datos central; los Objetos de Directorio, que representan usuarios, grupos y equipos; y las Unidades Organizacionales (OU), que permiten aplicar políticas de forma granular. Si su empresa tiene más de 50 empleados, la estructura de OUs es crítica para evitar que una regla de seguridad se aplique donde no debe.
La seguridad del AD es el eslabón más débil en muchas organizaciones. Un atacante que compromete una cuenta de administrador de dominio puede moverse lateralmente por toda la red. Por ello, la implementación de la Autenticación Multifactor (MFA) y el monitoreo continuo de eventos de inicio de sesión fallido son obligatorios, no opcionales.
Errores comunes que ponen en riesgo su red
AD vs. Nube: ¿cuál conviene a su empresa?
Muchas empresas en Colombia están migrando hacia Azure AD (ahora Microsoft Entra ID). Si su operación es 100% en la nube, la versión en la nube simplifica la gestión. Sin embargo, si tiene servidores locales, bases de datos on-premise o equipos que no pueden estar siempre conectados, un AD híbrido es la solución más robusta. Evalúe su infraestructura actual antes de decidir la migración completa.
El Directorio Activo no es solo una base de datos; es el sistema nervioso de su seguridad corporativa.
Cómo funciona: dominios, unidades organizativas y GPO
Active Directory organiza la red en un dominio administrado por uno o varios controladores de dominio. Dentro del dominio, usuarios y equipos se agrupan en unidades organizativas (OU), por área o sede, y a cada OU se le aplican directivas de grupo (GPO): reglas de contraseña, bloqueo de pantalla, instalación de software o cifrado. Cuando alguien inicia sesión, el controlador de dominio verifica su identidad con Kerberos y le da acceso solo a los recursos que le corresponden.
Active Directory vs. Microsoft Entra ID (antes Azure AD)
Active Directory vive en sus servidores y administra equipos y recursos de la red local. Microsoft Entra ID, el nombre actual de Azure AD, es el servicio de identidad en la nube para Microsoft 365 y las aplicaciones SaaS. Muchas empresas usan los dos y los sincronizan, para que cada persona tenga una sola cuenta dentro y fuera de la oficina.
Ataques comunes contra el Directorio Activo
Por eso conviene revisar el Directorio Activo dentro de una auditoría de ciberseguridad o probarlo en un pentest interno.
Preguntas frecuentes
¿Necesito un servidor dedicado para el Directorio Activo?
No necesariamente. Puede ejecutarse en servidores virtuales (Hyper-V, VMware) o incluso en la nube, siempre que cumpla los requisitos de rendimiento y disponibilidad.
¿Qué pasa si se cae un Controlador de Dominio?
Si tiene múltiples DC replicados, la autenticación sigue funcionando. La redundancia es clave para la continuidad del negocio.
¿Es compatible con equipos Mac o Linux?
Sí, mediante agentes de unificación o configuraciones de Kerberos. No es nativo, pero la integración es estándar en entornos corporativos mixtos.
¿Cuánto cuesta mantener un Directorio Activo?
El costo principal es el de licencias de Windows Server y el tiempo de administración. No tiene un costo por usuario adicional como en la nube, pero requiere personal técnico especializado.
¿Directorio Activo y Active Directory son lo mismo?
Sí. Directorio Activo es la traducción al español de Active Directory, el servicio de directorio de Microsoft.
¿Qué es un controlador de dominio?
Es el servidor que guarda la base de datos del Directorio Activo y valida los inicios de sesión de usuarios y equipos.
Audite su infraestructura hoy
Revise la configuración de su Directorio Activo con un especialista para cerrar brechas de seguridad antes de que sean explotadas.
Hablar con un especialistaTambién te puede interesar
Comentarios (0)
Sé el primero en comentar.