
Detectar skimming en 2026 requiere inspeccionar terminales físicos y auditar flujos digitales. El fraude combina dispositivos magnéticos ocultos con malware en software de punto de venta (POS). Esta guía le enseña a identificar señales visuales y digitales para mitigar riesgos inmediatos en su operación comercial.
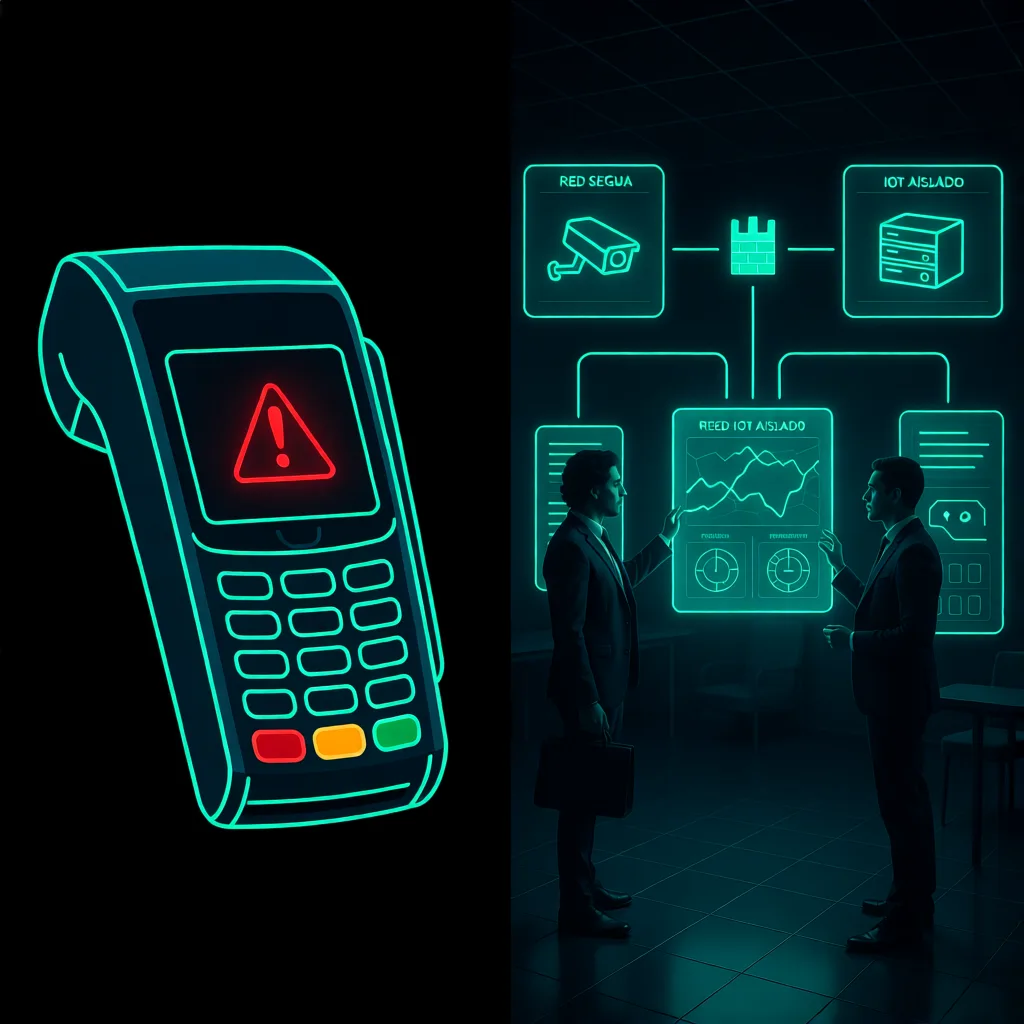
Anatomía del ataque descrito en el artículo.
¿Cómo identificar un dispositivo de skimming físico?
La inspección visual es la primera línea de defensa contra el robo de datos en terminales. Los skimers modernos son delgados y se adhieren con imanes o pegamento industrial en la ranura de la tarjeta o alrededor del lector de banda magnética. En 2026, muchos incluyen una cámara microscópica para capturar el PIN, lo que convierte la terminal en un punto ciego de seguridad. Debe revisar cualquier terminal que no esté anclada a la pared o que tenga un grosor irregular en los bordes. Si nota que la tarjeta entra con resistencia o que el dispositivo parece más pesado de lo habitual, desconfíe de inmediato y suspenda su uso hasta verificar su integridad con el proveedor.
¿Qué es el skimming digital y cómo opera?
El skimming digital consiste en la inyección de malware en el software del punto de venta para capturar datos de tarjetas en tránsito. A diferencia del físico, no deja rastro visual en el hardware, sino en los logs de red y el comportamiento del sistema. En 2026, los atacantes utilizan técnicas de inyección de memoria para leer los datos antes de que se cifren. Para detectarlo, debe monitorear los procesos en ejecución en los equipos POS y verificar que las actualizaciones de software provengan únicamente de fuentes oficiales. La falta de parches de seguridad en sistemas operativos antiguos es la puerta de entrada más común para este tipo de intrusión.
Pasos para auditar la seguridad de sus POS
¿Cómo prevenir el skimming en dispositivos IoT?
Los dispositivos de Internet de las Cosas (IoT) en la tienda, como cámaras de seguridad o sensores de acceso, son vectores de ataque indirectos. Si un atacante compromete una cámara, puede mapear la ubicación exacta de las terminales o incluso interactuar con la red local para inyectar malware. Para prevenirlo, separe la red de los dispositivos IoT de la red de pagos en subredes (VLAN) independientes. Use contraseñas robustas y cambie las credenciales predeterminadas de fábrica en todos los dispositivos conectados. La segmentación de red asegura que una brecha en un sensor no permita el acceso a los sistemas que procesan tarjetas de crédito.
La seguridad del pago no termina en la terminal; comienza en la arquitectura de red y la gestión de accesos físicos.
¿Qué hacer si detecta un skimmer en su local?
Si confirma la presencia de un dispositivo fraudulento, no lo retire usted mismo si no cuenta con equipo de forense digital, ya que podría destruir evidencia necesaria para la investigación. Aísle la terminal de la red inmediatamente para evitar que se capturen más datos. Notifique a su procesador de pagos y a las autoridades competentes. Debe realizar una auditoría completa de las transacciones procesadas en ese equipo durante los últimos 90 días para evaluar el alcance del robo de datos. Además, informe a los clientes afectados según las normativas de protección de datos vigentes en Colombia.
Preguntas frecuentes
¿Puedo detectar un skimmer solo con la vista?
No siempre. Los dispositivos más avanzados son casi indistinguibles del hardware original. Debe combinar la inspección visual con la verificación del firmware y el monitoreo de red para una detección efectiva.
¿El skimming afecta a las tarjetas sin contacto?
Sí. Los atacantes usan dispositivos RFID para capturar la señal de las tarjetas sin contacto a corta distancia. La segmentación de red y el cifrado de datos en tránsito son esenciales para mitigar este riesgo.
¿Cada cuánto debo revisar mis terminales?
Se recomienda una inspección visual diaria por parte del personal de caja y una auditoría técnica mensual realizada por el proveedor de servicios o su equipo de TI.
¿Es seguro usar terminales móviles (mPOS)?
Sí, si están certificados y conectados a una red segura. El riesgo aumenta si se usan en redes Wi-Fi públicas o si el dispositivo no tiene cifrado de extremo a extremo activo.
Fortalezca su infraestructura de pago
T.I. RESCUE, empresa colombiana de ciberseguridad con sede en Medellín, le acompaña en la auditoría y prevención de riesgos en sus sistemas de pago.
Hablar con un especialistaTambién te puede interesar
Auditoría de Ciberseguridad: Qué Te Entregan Realmente y Cuándo la Necesitas
MFA no es infalible: 4 formas en que los hackers lo saltan (y cómo blindar tu ciberseguridad)
SIM Swapping en Colombia: cómo vacían Nequi sin robar su celular
Comentarios (0)
Sé el primero en comentar.