El hacking ético es una prueba de seguridad autorizada donde expertos intentan vulnerar sus sistemas para identificar debilidades. A diferencia del cibercrimen, se realiza con permiso y bajo reglas estrictas. Su objetivo es fortalecer la defensa de la organización antes de que un atacante malicioso lo haga.
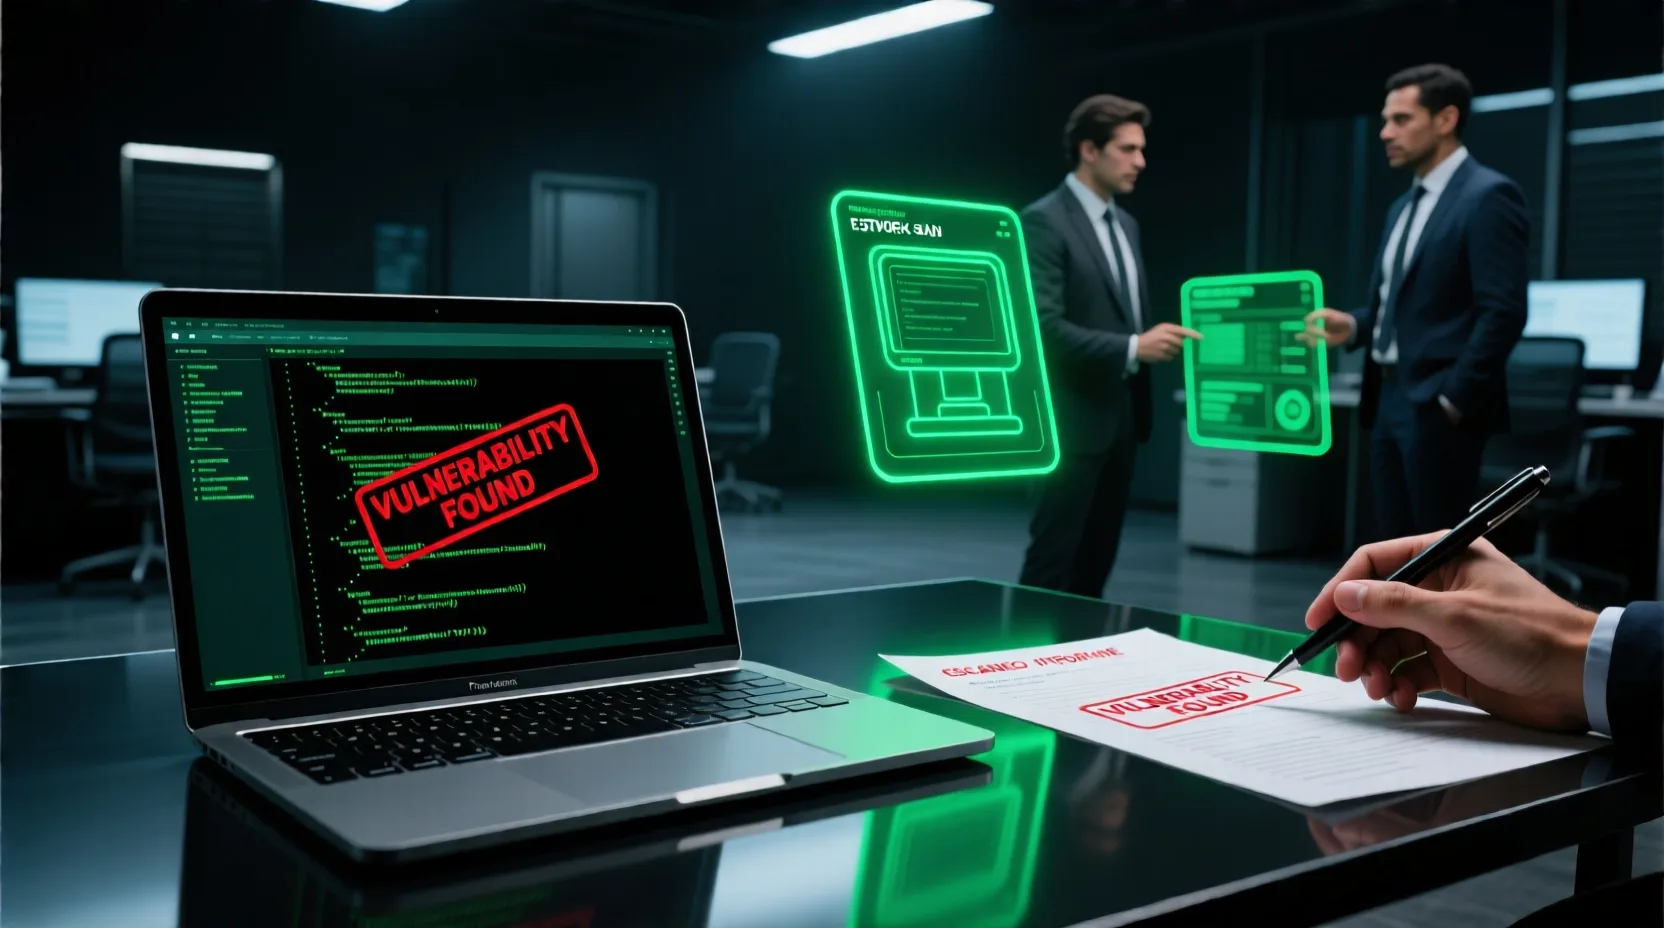
Anatomía del ataque descrito en el artículo.
¿Qué diferencia al hacking ético del ciberataque?
La distinción fundamental radica en la autorización y la intención. El hacking ético, también conocido como pentesting o pruebas de penetración, se ejecuta bajo un alcance definido, un cronograma acordado y una cláusula de confidencialidad. El atacante malicioso opera sin permiso, busca robo de datos o extorsión y no tiene restricciones éticas. En el ámbito legal colombiano, la Ley 1273 de 2009 tipifica los delitos informáticos, por lo que cualquier acceso no autorizado a sistemas ajenos es un delito, independientemente de la intención declarada. Un profesional de hacking ético documenta cada hallazgo y entrega un informe accionable, mientras que un cibercriminal oculta sus pasos para maximizar el daño o el lucro.
¿Cómo se estructura un proceso de pentesting profesional?
Un ciclo de hacking ético serio sigue fases definidas para garantizar cobertura y seguridad. Primero, se define el alcance: qué IPs, dominios o aplicaciones se pueden probar. Luego, la fase de reconocimiento, donde se recopila información pública sobre la empresa (OSINT). Sigue la explotación, donde se intenta acceder a los sistemas vulnerables. Finalmente, la fase de informe, donde se detallan las vulnerabilidades encontradas, su severidad y las recomendaciones de remediación. Sin esta estructura, la prueba carece de valor técnico y puede incluso dañar la operación del negocio.
¿Qué señales indican que su empresa necesita un pentest?
¿Qué herramientas se utilizan en el hacking ético?
Los profesionales combinan software automatizado con técnicas manuales. Herramientas como Nmap para escaneo de puertos, Burp Suite para pruebas de aplicaciones web y Metasploit para explotación de vulnerabilidades son estándar en la industria. Sin embargo, la automatización tiene límites: no detecta errores de lógica de negocio ni vulnerabilidades complejas que requieren ingeniería social. Por eso, el valor de un pentest reside en el criterio humano que interpreta los resultados y contextualiza el riesgo para su negocio. Puede complementar esta revisión técnica con el «Analizador de seguridad de dominio» gratuito de T.I. RESCUE para verificar la configuración básica de sus registros DNS antes de una prueba profunda.
No se trata de encontrar todas las vulnerabilidades, sino de encontrar las que un atacante real usaría para comprometer su operación.
¿Cuánto cuesta un servicio de hacking ético en Colombia?
El costo varía según el alcance: una aplicación web pequeña puede costar fracciones de lo que implica auditar una infraestructura cloud completa con múltiples servicios. En el mercado colombiano, los precios se cotizan por proyecto, no por hora, ya que el valor está en el resultado y el informe. Factores como la complejidad del código, la cantidad de endpoints y el nivel de acceso (black, white o gray box) impactan el presupuesto. Es importante no elegir la opción más barata: un pentest superficial que no prueba la autenticación ni la inyección de datos no cumple su función. La inversión debe verse como un seguro contra pérdidas financieras mayores por un incidente de seguridad.
Preguntas frecuentes
¿El hacking ético es legal en Colombia?
Sí, es completamente legal siempre que cuente con la autorización por escrito de la propiedad de los sistemas y se respete el alcance acordado. La Ley 1273 de 2009 protege los datos, pero la autorización explícita del dueño del sistema excluye la responsabilidad penal del auditor.
¿Cada cuánto tiempo debo hacer un pentest?
La recomendación general es al menos una vez al año, pero es obligatorio hacerlo tras cada cambio significativo en la infraestructura, el despliegue de nuevas funcionalidades críticas o después de un incidente de seguridad.
¿Qué pasa si el hacker ético roba datos durante la prueba?
Un profesional serio no roba datos sensibles. Se limita a demostrar que es posible acceder a ellos (por ejemplo, tomando una captura de pantalla de un registro anónimo) y luego elimina la evidencia. Si el contrato no especifica esto, debe exigirse una cláusula de no exfiltración de datos reales.
¿Un pentest reemplaza al antivirus o al firewall?
No. El pentest es una auditoría puntual que valida la efectividad de sus defensas. El antivirus y el firewall son controles de seguridad continuos. El pentest verifica si esos controles están configurados correctamente y si existen brechas que ellos no cubren.
¿Puedo hacer hacking ético a mi propia empresa sin contratar a nadie?
Puede realizar escaneos básicos de vulnerabilidades con herramientas gratuitas, pero un pentest real requiere experiencia para no causar daños colaterales y para interpretar correctamente los riesgos. Para decisiones de seguridad críticas, la validación de un tercero independiente es indispensable.
Fuentes
- Congreso de Colombia. Ley 1273 de 2009. 2009 https://www.secretariasenado.gov.co/senado/basedoc/ley_1273_2009.html
Controles y monitoreo que cortan el ataque.
Fortalezca su seguridad con una prueba profesional
En T.I. RESCUE, empresa colombiana de ciberseguridad con sede en Medellín, realizamos pruebas de penetración que protegen su reputación y sus datos.
Hablar con un especialistaTambién te puede interesar
Comentarios (0)
Sé el primero en comentar.