La ciberseguridad en tiempo real es el conjunto de tecnologías y procesos que permiten detectar, analizar y responder a amenazas digitales de forma inmediata, sin esperar a ciclos de escaneo periódicos. Este enfoque cambia la defensa reactiva por una proactiva, crucial para empresas colombianas que manejan datos sensibles.
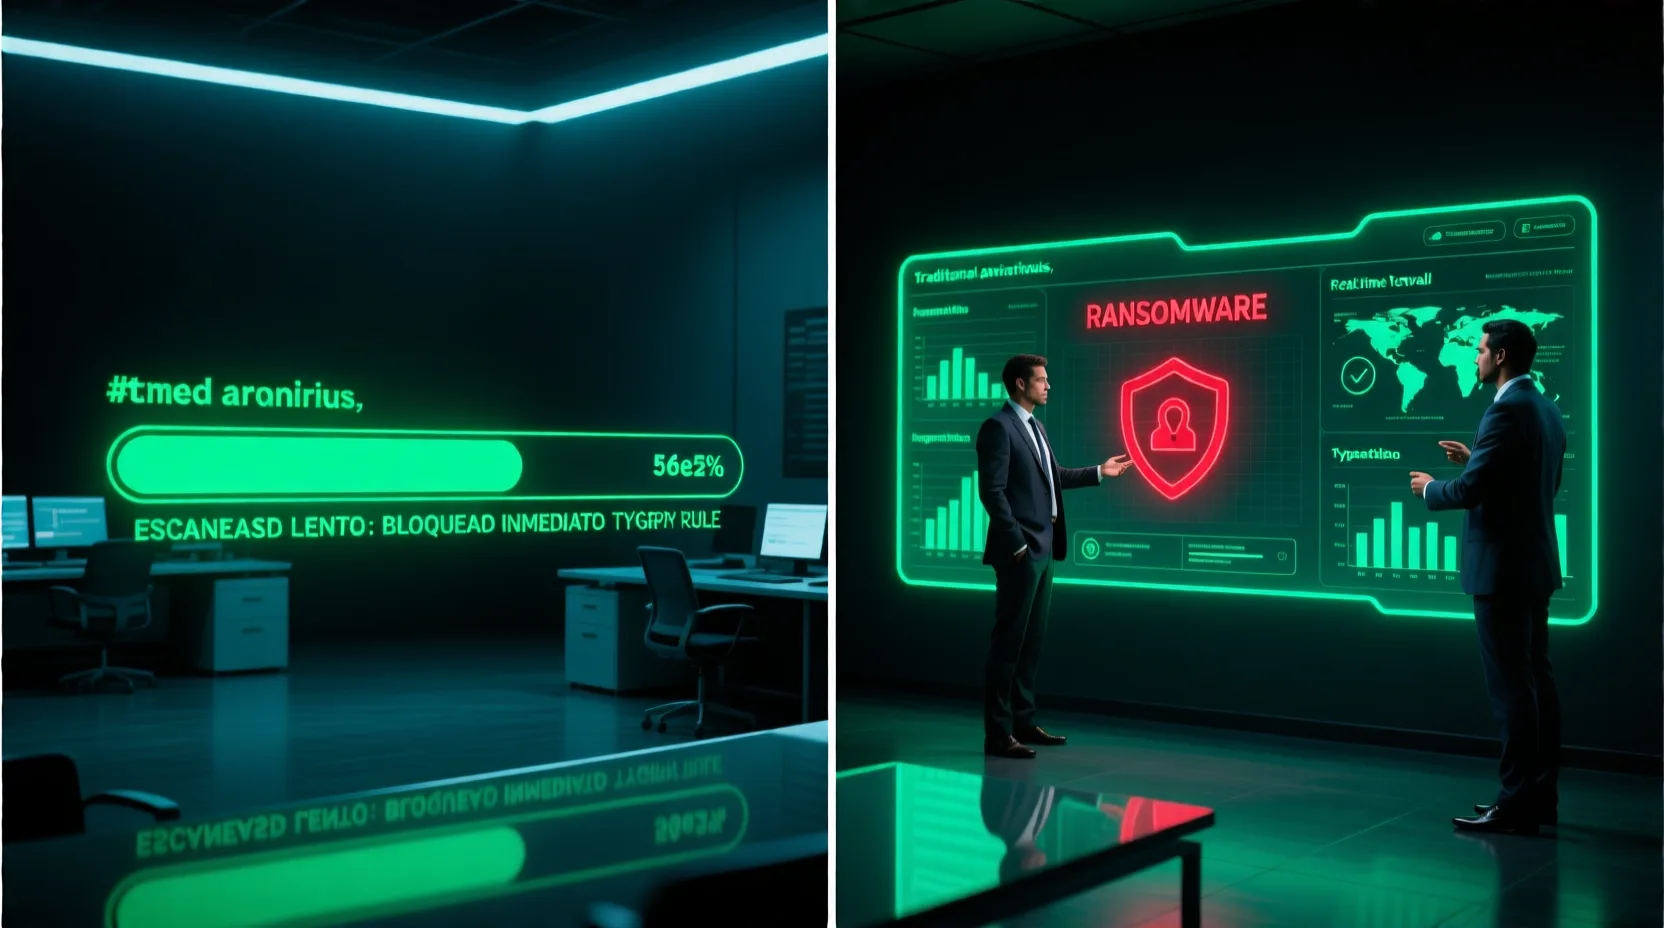
Anatomía del ataque descrito en el artículo.
¿Qué significa realmente operar en tiempo real?
Operar en tiempo real no significa solo velocidad, sino continuidad. En el contexto TI, implica que los sistemas de seguridad procesan eventos de red, logs de accesos y alertas de intrusión en milisegundos. A diferencia de los antivirus tradicionales que escanean archivos cada 24 horas, las soluciones de tiempo real inspeccionan cada paquete de datos mientras viaja por su red. Esto permite bloquear un ataque de ransomware en la fase de exfiltración, antes de que cifre los servidores críticos. Para un responsable de TI, esto traduce la diferencia entre una incidencia menor y una caída total de operaciones que puede durar días.
Componentes clave de una arquitectura en tiempo real
¿Cómo saber si su infraestructura actual es insuficiente?
Si su tiempo medio de detección (MTTD) supera las 24 horas, su infraestructura no está operando en tiempo real. Muchas empresas en Colombia aún dependen de reportes diarios o semanales de seguridad, lo que deja una ventana de exposición enorme. Un indicador claro es la dependencia de escaneos programados: si solo sabe que hubo un intento de intrusión cuando el equipo de soporte revisa las alertas al día siguiente, está operando en ceguera. La transición requiere integrar herramientas que procesen datos fluyentes y alerten al instante, no solo al final del ciclo de trabajo.
¿Qué hacer cuando una alerta de tiempo real es falsa?
La automatización en tiempo real genera falsos positivos. La clave no es apagar las alertas, sino ajustar los umbrales de sensibilidad basándose en el contexto de su negocio. Debe establecer un proceso de triaje donde el equipo de TI valide las alertas críticas en minutos, no horas. Si no tiene personal suficiente, considere la gestión de servicios gestionados (MSS) donde un centro de operaciones de seguridad (SOC) externo filtra el ruido y escala solo lo relevante. La precisión de la alerta es tan importante como su velocidad.
En ciberseguridad, la velocidad de detección no es una métrica de rendimiento, es la única barrera entre un incidente gestionable y una crisis existencial para el negocio.
¿Cómo integrar el monitoreo en tiempo real sin saturar al equipo?
No se trata de instalar más pantallas, sino de centralizar la inteligencia. Utilice plataformas que unifiquen las señales de endpoint, red e identidad en un único panel. La automatización debe manejar las tareas repetitivas (bloqueos, actualizaciones), dejando al humano la decisión estratégica. Para empresas medianas, esto implica migrar de herramientas aisladas a una solución integrada que ofrezca visibilidad 360 grados. Recuerde que la seguridad en tiempo real también aplica a la configuración de su dominio; herramientas como el «Verificador DMARC, SPF y DKIM» de T.I. RESCUE permiten auditar en segundos si su correo corporativo está expuesto a suplantación, un vector común que las alertas de red a veces tardan en detectar.
Preguntas frecuentes
¿Cuánto cuesta implementar ciberseguridad en tiempo real?
El costo varía según el tamaño, pero suele ser menor que el costo promedio de una brecha de datos. Puede iniciar con soluciones SaaS escalables que se adaptan a su presupuesto actual.
¿Necesito un SOC propio para operar en tiempo real?
No es obligatorio. Muchas empresas externalizan el monitoreo 24/7 a proveedores especializados, lo que les permite acceder a expertos sin los costos fijos de un equipo interno dedicado.
¿La IA es necesaria para la seguridad en tiempo real?
La IA acelera el análisis de grandes volúmenes de datos, pero no es un requisito absoluto. Las reglas de correlación bien configuradas también permiten respuestas inmediatas para amenazas conocidas.
¿Cómo mido el éxito de mi implementación?
Mida el Tiempo Medio de Detección (MTTD) y el Tiempo Medio de Respuesta (MTTR). La meta es reducir ambos a minutos o segundos, en lugar de horas o días.
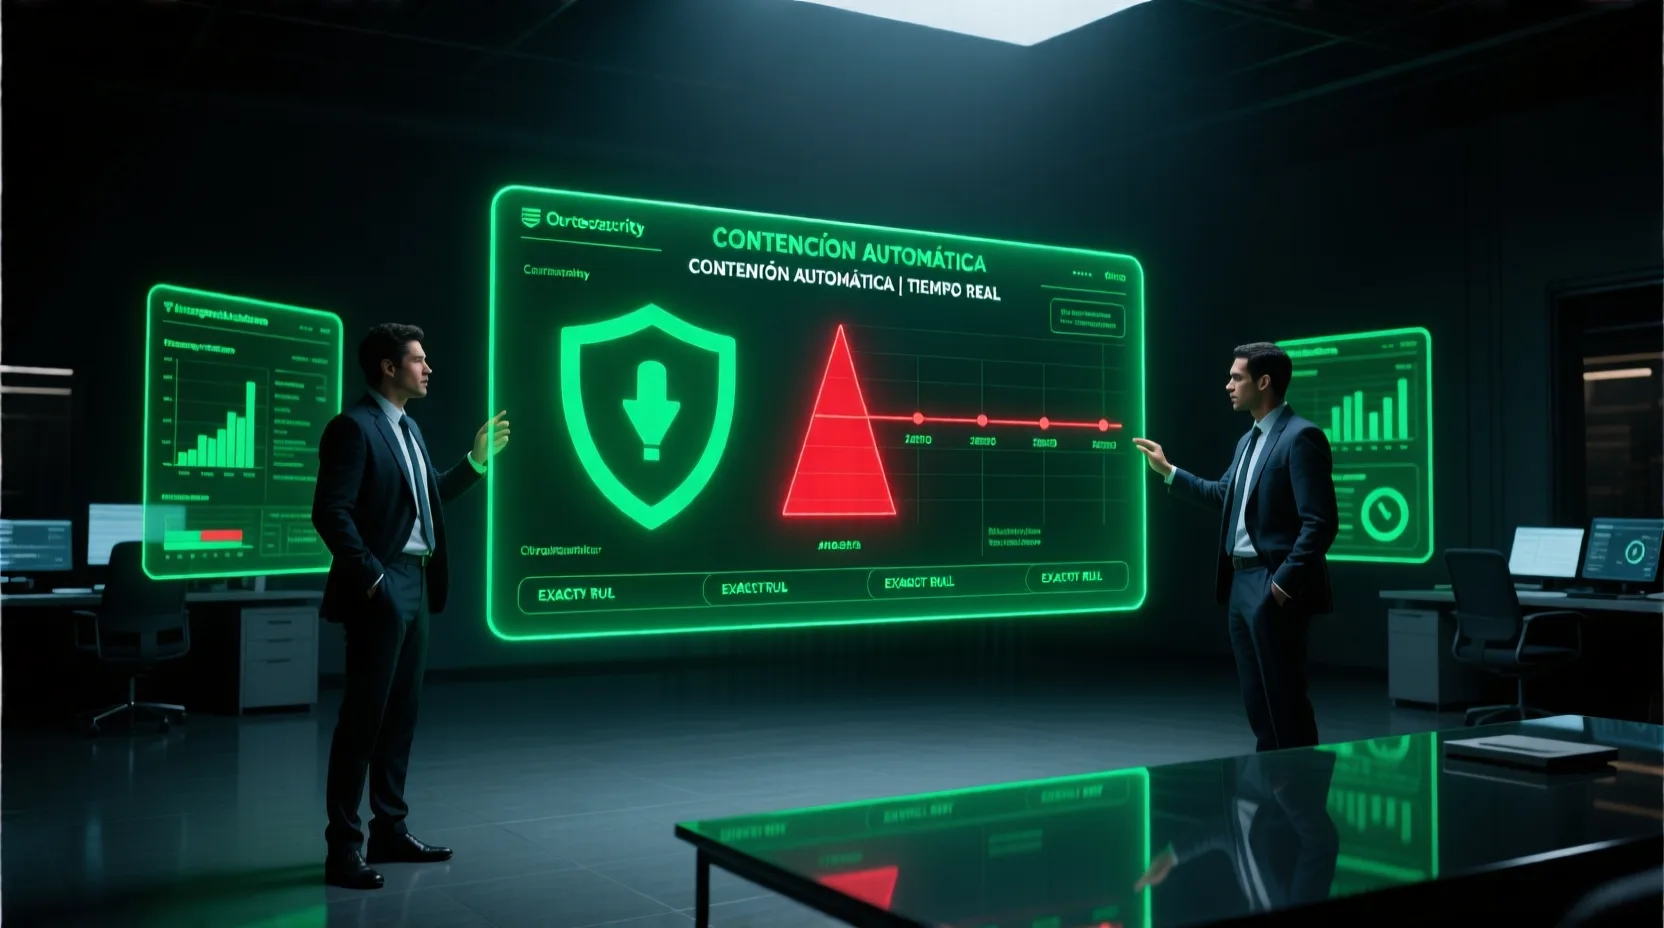
Controles y monitoreo que cortan el ataque.
Proteja su negocio con monitoreo inmediato
Contáctenos para una evaluación gratuita de su postura de seguridad en tiempo real con T.I. RESCUE, la empresa de ciberseguridad con sede en Medellín que impulsa la resiliencia digital de su organización.
Hablar con un especialistaTambién te puede interesar
Comentarios (0)
Sé el primero en comentar.