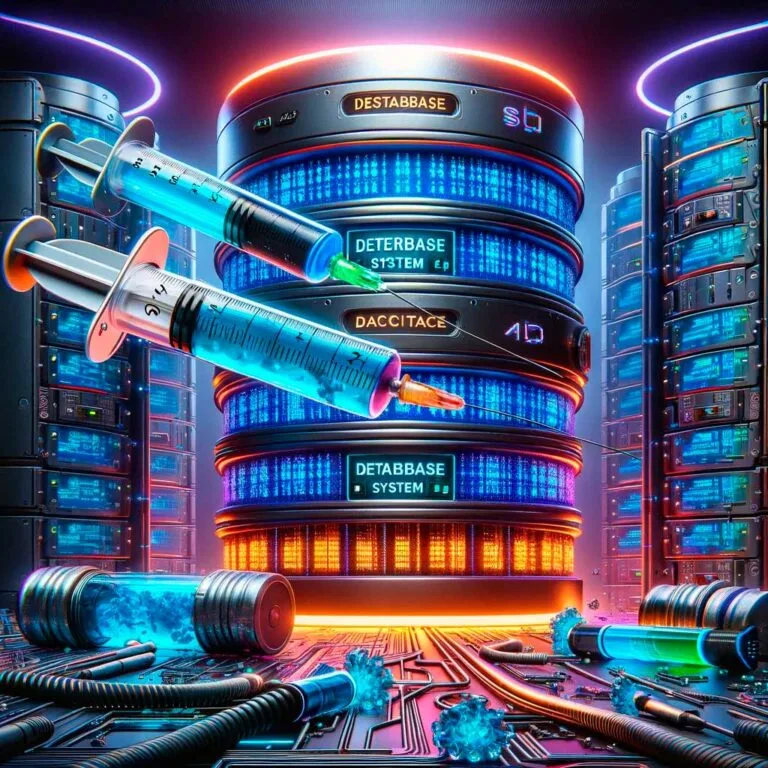
La inyección SQL es una técnica de ataque que permite a un intruso ejecutar comandos maliciosos en su base de datos mediante entradas de usuario no validadas. En 2026, sigue siendo una de las vulnerabilidades más explotadas debido a su facilidad de implementación y el alto impacto que tiene sobre la integridad de los datos empresariales.
Por qué la inyección SQL sigue siendo crítica
Aunque las herramientas de seguridad han evolucionado, la inyección SQL persiste porque muchas aplicaciones aún construyen consultas dinámicas concatenando directamente la entrada del usuario con el código SQL. Los atacantes aprovechan esta falla para extraer información sensible, borrar registros o incluso obtener acceso al sistema operativo subyacente. Para las empresas colombianas, el costo de una brecha no solo es financiero, sino también reputacional, afectando la confianza de los clientes y la continuidad del negocio.
Señales de que su sistema podría estar comprometido
El rol del WAF en la defensa moderna
Un Firewall de Aplicación Web actúa como un intermediario entre el internet y su aplicación, inspeccionando cada solicitud HTTP para detectar y bloquear ataques de inyección SQL. En 2026, los WAF modernos utilizan inteligencia artificial y aprendizaje automático para identificar variaciones complejas de ataques que evaden las reglas estáticas tradicionales. Es fundamental mantener las reglas del WAF actualizadas y realizar pruebas de penetración periódicas para verificar su eficacia.
Auditorías y pruebas de penetración
La seguridad no es un estado, sino un proceso continuo. Realizar auditorías de código y pruebas de penetración al menos una vez al año, o tras cada despliegue mayor de software, permite identificar vulnerabilidades antes que los atacantes. Estas pruebas simulan ataques reales de inyección SQL para validar que sus defensas funcionan correctamente y que no existen puntos ciegos en su arquitectura.
La seguridad de la base de datos no se trata de bloquear todo, sino de entender el flujo de datos y validar cada entrada en la frontera.
Preguntas frecuentes
¿Las consultas preparadas eliminan por completo el riesgo de inyección SQL?
No por completo, pero reducen drásticamente el riesgo. Deben combinarse con validación de entrada y otras capas de seguridad como el WAF para una protección integral.
¿Es suficiente usar un WAF para proteger mi base de datos?
No. El WAF es una capa de defensa, pero no reemplaza el desarrollo seguro. Si el código de la aplicación es vulnerable, el WAF podría ser eludido por ataques sofisticados.
¿Cada cuánto debo realizar pruebas de penetración?
Se recomienda al menos una vez al año, pero es ideal hacerlo tras cada cambio significativo en la arquitectura de la aplicación o la base de datos.
¿Qué hago si detecto una inyección SQL en mi sistema?
Aísle el sistema afectado inmediatamente, notifique a su equipo de seguridad y a las autoridades competentes si se han comprometido datos personales, y realice un análisis forense para determinar el alcance del ataque.
Proteger su base de datos contra la inyección SQL requiere un enfoque en capas. Al combinar buenas prácticas de desarrollo, herramientas de seguridad como WAF y auditorías regulares, puede reducir significativamente el riesgo de una brecha de datos y proteger su negocio en 2026.
Blinde su base de datos hoy
Implemente consultas preparadas y un WAF para proteger sus datos críticos.
Hablar con un especialistaTambién te puede interesar
Auditoría de Ciberseguridad: Qué Te Entregan Realmente y Cuándo la Necesitas
MFA no es infalible: 4 formas en que los hackers lo saltan (y cómo blindar tu ciberseguridad)
SIM Swapping en Colombia: cómo vacían Nequi sin robar su celular
Comentarios (0)
Sé el primero en comentar.